

-
タグ
タグ
- アーキテクト
- アジャイル開発
- アプリ開発
- インシデントレスポンス
- イベントレポート
- カスタマーストーリー
- カルチャー
- 官民学・業界連携
- 企業市民活動
- クラウド
- クラウドインテグレーション
- クラブ活動
- コーポレート
- 広報・マーケティング
- 攻撃者グループ
- 子育て、生活
- サイバー救急センター
- サイバー救急センターレポート
- サイバー攻撃
- サイバー犯罪
- サイバー・グリッド・ジャパン
- サプライチェーンリスク
- システム開発
- 趣味
- 障がい者採用
- 初心者向け
- 白浜シンポジウム
- 情シス向け
- 情報モラル
- 情報漏えい対策
- 人材開発・教育
- 診断30周年
- スレットインテリジェンス
- すごうで
- セキュリティ
- セキュリティ診断
- セキュリティ診断レポート
- 脆弱性
- 脆弱性管理
- ゼロトラスト
- 対談
- ダイバーシティ
- テレワーク
- データベース
- デジタルアイデンティティ
- 働き方改革
- 標的型攻撃
- プラス・セキュリティ人材
- モバイルアプリ
- ライター紹介
- ラックセキュリティアカデミー
- ランサムウェア
- リモートデスクトップ
- 1on1
- AI
- AIエージェント
- ASM
- CIS Controls
- CODE BLUE
- CTF
- CYBER GRID JOURNAL
- DevSecOps
- DX
- EC
- EDR
- IoT
- IR
- JSOC
- JSOC INSIGHT
- LAC Security Insight
- NDR
- OWASP
- SASE
- Tech Crawling
- XDR


セキュリティの記事
-
 2026年11月13日 | サービス・製品
検出から修復まで、脆弱性対応を加速する~フロンティアAI時代の脆弱性管理(4)
 脆弱性マネジメントグループ
-
 2026年11月10日 | サービス・製品
ホワイトペーパー「ランサムウェア攻撃の『脅し』に負けない組織の作り方」を公開しました
 中村 祐平
-
 2026年11月 6日 | サービス・製品
ランサムウェア対策、今の備えで大丈夫?被害を最小化するために知っておきたいこと
 熊谷 悠平
-
 2026年11月 5日 | テクニカルレポート
「ブラウザのパスワード管理で良いのでは?」と言われたら~IDaaSが企業のガバナンスを支える理由
 濵元 哲也
-
 2026年11月 4日 | サービス・製品
CNAPPとは?構成要素とCSPM・CWPPとの違い、導入時の注意点を解説
 広報
-
 2026年10月30日 | サービス・製品
認証後のリスクに備えるアイデンティティ保護~Okta Workforce IdentityのITPを検証
 林 達也
-
 2026年10月30日 | サービス・製品
生成AIシステムのセキュリティ対策とは?代表的な攻撃とリスクのポイント
 田代 雅哉
-
 2026年10月23日 | ラックピープル
セキュリティ人材をどう育てる?~NRIセキュアテクノロジーズと語る、資格や研修を実務につなげる考え方
 セキュリティアカデミー
-
 2026年10月20日 | テクニカルレポート
進化を続ける10FXRATマルウェアの活動
 石川 芳浩
-
 2026年10月20日 | サービス・製品
リスクベースで見極める脆弱性対応の優先順位~フロンティアAI時代の脆弱性管理(3)
 佐宗 万祐子
-
 2026年10月19日 | サービス・製品
急増する金融犯罪の手口をFC3マトリクスで読み解く(6)~「特殊詐欺」編
 金融犯罪対策センター(FC3)
-
 2026年10月15日 | 注意喚起
国内で相次ぐWebシステムからの情報漏えい~ラックの観測から見える変化と、企業が今とるべき対策
 倉持 浩明
-
 2026年10月 1日 | サービス・製品
社内システムを対象にTLPTを実施して分かったこと
 小林 佑行
-
 2026年9月28日 | ラックピープル
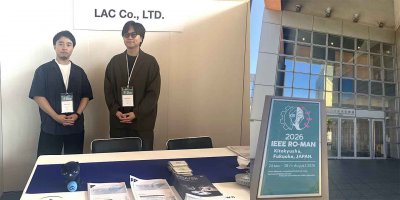
国際学会「IEEE RO-MAN 2026」に初出展~人とロボットの未来から考えるセキュリティ
 北 絵美理
-
 2026年9月 7日 | お知らせ
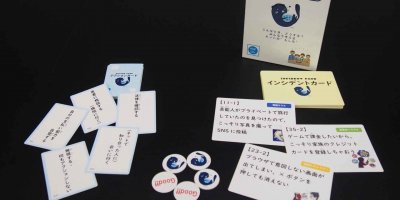
情報リテラシーカードゲーム「リテらっこ」を気軽に活用できるスターターキットを公開
 サイバー・グリッド・ジャパン
-
 2026年9月 3日 | サービス・製品
AI Agentをどう管理する?~「シャドーAI Agent」とアイデンティティ管理
林 達也 -
 2026年9月 2日 | サービス・製品
Okta導入、何から始める?検証から本格導入まで支援する「Oktaスターターパック」
 廣瀬 瑛一朗
-
 2026年8月28日 | テクニカルレポート
LAC Security Insight 第17号 2026 夏 OASTが捉える脆弱性のサイン~ランダムなサブドメインに見える通信の正体~
 サイバーセキュリティサービス部
タグ
- アーキテクト
- アジャイル開発
- アプリ開発
- インシデントレスポンス
- イベントレポート
- カスタマーストーリー
- カルチャー
- 官民学・業界連携
- 企業市民活動
- クラウド
- クラウドインテグレーション
- クラブ活動
- コーポレート
- 広報・マーケティング
- 攻撃者グループ
- もっと見る +
- 子育て、生活
- サイバー救急センター
- サイバー救急センターレポート
- サイバー攻撃
- サイバー犯罪
- サイバー・グリッド・ジャパン
- サプライチェーンリスク
- システム開発
- 趣味
- 障がい者採用
- 初心者向け
- 白浜シンポジウム
- 情シス向け
- 情報モラル
- 情報漏えい対策
- 人材開発・教育
- 診断30周年
- スレットインテリジェンス
- すごうで
- セキュリティ
- セキュリティ診断
- セキュリティ診断レポート
- 脆弱性
- 脆弱性管理
- ゼロトラスト
- 対談
- ダイバーシティ
- テレワーク
- データベース
- デジタルアイデンティティ
- 働き方改革
- 標的型攻撃
- プラス・セキュリティ人材
- モバイルアプリ
- ライター紹介
- ラックセキュリティアカデミー
- ランサムウェア
- リモートデスクトップ
- 1on1
- AI
- AIエージェント
- ASM
- CIS Controls
- CODE BLUE
- CTF
- CYBER GRID JOURNAL
- DevSecOps
- DX
- EC
- EDR
- IoT
- IR
- JSOC
- JSOC INSIGHT
- LAC Security Insight
- NDR
- OWASP
- SASE
- Tech Crawling
- XDR