
-
タグ
タグ
- アーキテクト
- アジャイル開発
- アプリ開発
- インシデントレスポンス
- イベントレポート
- カスタマーストーリー
- カルチャー
- 官民学・業界連携
- 企業市民活動
- クラウド
- クラウドインテグレーション
- クラブ活動
- コーポレート
- 広報・マーケティング
- 攻撃者グループ
- 子育て、生活
- サイバー救急センター
- サイバー救急センターレポート
- サイバー攻撃
- サイバー犯罪
- サイバー・グリッド・ジャパン
- サプライチェーンリスク
- システム開発
- 趣味
- 障がい者採用
- 初心者向け
- 白浜シンポジウム
- 情シス向け
- 情報モラル
- 情報漏えい対策
- 人材開発・教育
- 診断30周年
- スレットインテリジェンス
- すごうで
- セキュリティ
- セキュリティ診断
- セキュリティ診断レポート
- 脆弱性
- 脆弱性管理
- ゼロトラスト
- 対談
- ダイバーシティ
- テレワーク
- データベース
- デジタルアイデンティティ
- 働き方改革
- 標的型攻撃
- プラス・セキュリティ人材
- モバイルアプリ
- ライター紹介
- ラックセキュリティアカデミー
- ランサムウェア
- リモートデスクトップ
- 1on1
- AI
- AIエージェント
- ASM
- CIS Controls
- CODE BLUE
- CTF
- CYBER GRID JOURNAL
- DevSecOps
- DX
- EC
- EDR
- IoT
- IR
- JSOC
- JSOC INSIGHT
- LAC Security Insight
- NDR
- OWASP
- SASE
- Tech Crawling
- XDR





金融犯罪対策センター(Financial Crime Control Center:以下、FC3)の海老原です。
FC3では金融機関の利用者や顧客を守ることを目的に、日々さまざまな金融犯罪への対策に取り組んでいます。
ニュースを賑わせる不正送金など巧妙化する金融犯罪の多くは、実はある程度限られた型の組み合わせで成り立っていることが多くあります。本連載では、こうした金融犯罪の手口をFC3マトリクスで体系的に捉え、対策の検討にどのように活用できるのかについて、事例を交えながら全6回で解説してきました。最終回の今回は、「特殊詐欺」についての考え方を解説します。
なお、第1回から第5回まで、FC3マトリクスそのものの考え方や他手口をテーマに解説しています。ぜひ、ご覧ください。
特殊詐欺とは
本記事で解説する「特殊詐欺」とは、犯罪者が電話やSNS等を通じて、被害者と対面することなく信頼させたり、関係を深めて信用させたりしたうえで、犯人が指定する預貯金口座への振込などによって、現金等をだまし取る犯罪(現金等を脅し取る恐喝や隙を見てキャッシュカード等を窃取する窃盗なども含む。)を指します。
第4回の記事でご紹介した「投資詐欺・ロマンス詐欺」については、従来は、警察庁の統計上は特殊詐欺とは別に分類して被害状況を集計していましたが、2026年の統計より、特殊詐欺の一類型として取り扱うように変更されています。本記事においては、「投資詐欺・ロマンス詐欺」以外の特殊詐欺を中心に解説を行います。
特殊詐欺は、従来は被害者に親族や警察官、弁護士等を装い、親族が起こした事件・事故に対する示談金等を名目に金銭等をだまし取る「オレオレ詐欺」が主流でしたが、最近では、警察官を騙って「あなたの口座が犯罪に利用されている疑いがある。捜査のために口座の調査が必要」などの名目で口座の資金を送金させてだまし取る「ニセ警察詐欺」の手口が広がっています。
さらに、親族や警察官、銀行協会職員等を装い、「あなたの口座が犯罪に利用されており、キャッシュカードの交換手続きが必要である」などの名目で、キャッシュカード、クレジットカード、預貯金通帳等をだまし取る「預貯金詐欺」、未払いの料金があるなど架空の事実を口実とし、金銭等をだまし取る「架空請求詐欺」、税金還付等に必要な手続きを装って被害者にATMを操作させて金銭等をだまし取る「還付金詐欺」など、様々な手口があります。
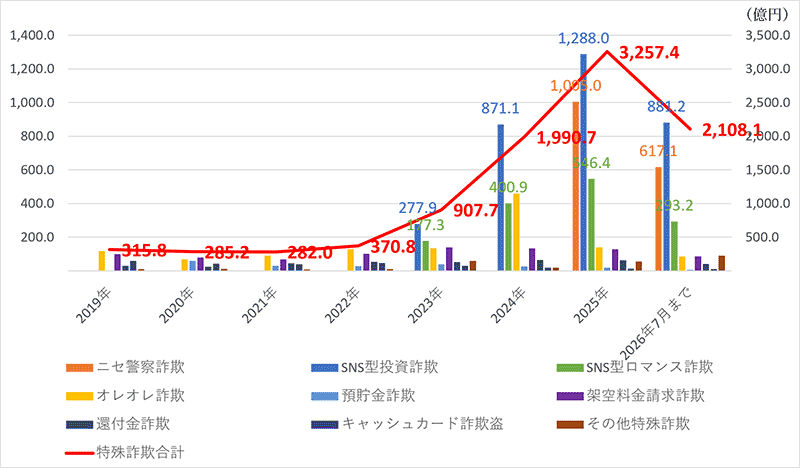
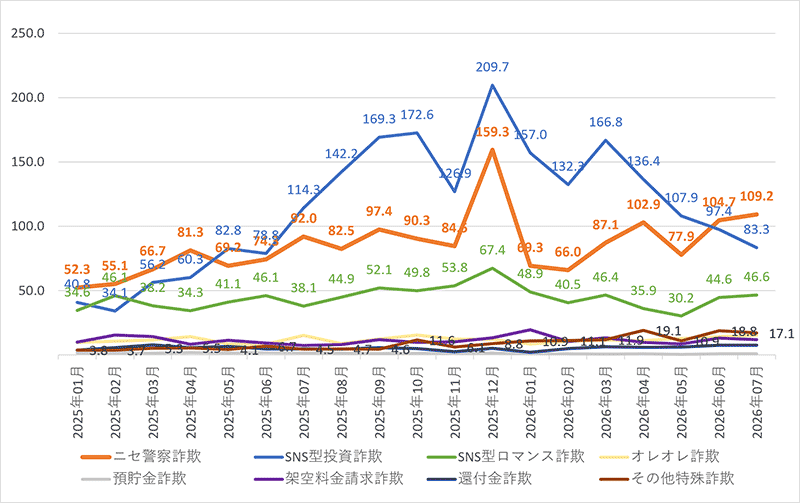
2025年の特殊詐欺全体の被害額は、2024年まで別に集計されていたSNS型投資・ロマンス詐欺を含めると3,257億円(前年比+1,266.7億円)と急激に被害が拡大しています。主な手口別ではSNS型投資詐欺が1,288億円、ニセ警察詐欺が1,005億円、SNS型ロマンス詐欺が546億円とこの3手口の被害が大半を占めています。2026年に入っても被害の拡大は続いており、7月までの7か月で特殊詐欺全体では、2,108億円(前年同期比+632億円)と前年を上回るペースで拡大しています。
※ 特殊詐欺の認知・検挙状況等について|警察庁Webサイトより
特殊詐欺の中でも、昨年から顕著な被害が発生しているのが、従来は「オレオレ詐欺」に分類されていた「ニセ警察詐欺」です。これは自宅の固定電話や携帯電話に警察官を名乗る犯罪者が電話をかけ、「あなたの口座が犯罪に利用されている」「詐欺容疑で検挙した容疑者の自宅からあなた名義のキャッシュカードが押収された」などと伝えて、「捜査のため」や「預金を保護するため」などの理由をつけて、被害者の口座の預金をニセ警察官が指定する口座に送金させてだまし取る手口の詐欺です。
ニセ警察詐欺では、電話からSNSなどのビデオ通話機能に誘導するケースが多く、警察手帳や逮捕状の画像を見せるなどして、「逮捕状が出ている」「すぐに警察署に出頭せよ」と脅しをかけ、被害者が正常な判断ができない状況に追い込みます。名指しで警察からの連絡を受けた経験や、逮捕・取り調べの経験のない人にとっては、不審に感じるよりも、自らにかけられている疑いを晴らすために、犯人側の要求に従ってしまう心理が強くなります。さらに、「口座の内容を確認する必要がある」といった理由を示して、口座の全額を送金するように仕向けてくることから、1件当たりの被害額も高額となる特徴があります。
ニセ警察詐欺の被害は2026年に入っても拡大傾向にあり、7月には単月で109億円の被害が発生し、SNS型投資詐欺を上回る水準で推移しています。
※ 特殊詐欺の認知・検挙状況等について|警察庁Webサイトより
次章では、この「ニセ警察詐欺」を含む「特殊詐欺」について、FC3マトリクスを用いて犯罪者の手口を具体的に見ていきましょう。
「特殊詐欺」におけるFC3マトリクス
FC3マトリクスでは、金融犯罪における攻撃の流れを犯行の準備から実行、資金化に至るまで段階ごとに分解し、「リソース準備」「偽装コミュニケーション」「不正ログイン」「追加認証突破」「不正取引実行」「資金化」といった複数のフェーズで整理しています。犯罪者は、これらの各フェーズにおける手口を単独で用いるのではなく、複数を組み合わせることで攻撃を成立させています。そのため、特定の手口や個別の対策のみを切り出して議論するのではなく、攻撃全体の流れを俯瞰し、どのフェーズにどのようなリスクが存在するのかを把握することが重要です。
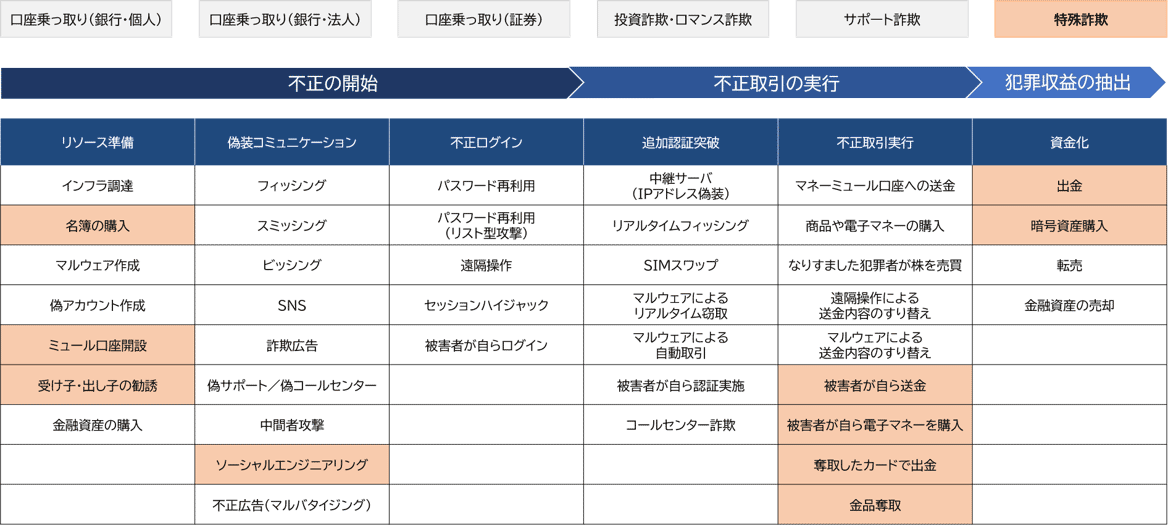
実際のFC3マトリクスの「特殊詐欺」の手口は、以下の図のような構造です。FC3マトリクスは犯罪ライフサイクルに沿って、「不正の開始(リソース準備・偽装コミュニケーション・不正ログイン)」から、「不正取引の実行(追加認証突破・不正取引実行)」、「犯罪収益の捻出(資金化)」の各段階において、犯罪者がどのようなアクションを取るのかを整理しています。「特殊詐欺」の手口であれば、犯罪者が橙色でハイライトした項目のアクションを実行することを示しています。
※ 2026年10月時点のFC3マトリクスに基づく整理例であり、今後のアップデートにより内容が変更される可能性があります。
まず、「リソース準備」のフェーズでは、名指しでコンタクトを取り被害者を信じ込ませるために名簿を準備します。従来の特殊詐欺では資産を持っている高齢者の名簿を使って詐欺を実行するケースが多かったものの、ニセ警察詐欺では若年層にも被害が発生しており、特定の年齢層に限らず、幅広い世代を対象とした名簿が犯罪に利用されているとみられます。
また、犯行を実行するための人員も、この段階で集められます。電話で被害者に接触する「かけ子」や、現金やキャッシュカードを受け取る「受け子」、ATMなどから現金を引き出す「出し子」などが、SNSを通じた「闇バイト」の募集などによって集められています。
「偽装コミュニケーション」のフェーズでは、電話やSNS、直接訪問などでターゲットに直接コンタクトを取ります。ここで使われるのが、巧みな心理操作で相手を信用させる「ソーシャルエンジニアリング」の手法です。警察官や親族、金融機関の職員などを装い、緊急性や不安をあおることで、冷静に確認する時間を与えず、犯人の要求に従わせます。
その後の「不正取引実行」のフェーズでは、犯罪者を信じ込んでいる被害者自身に、自らの意思で送金や電子マネーの購入をするように仕向けてきます。また、直接訪問するケースでは、巧みな話術でキャッシュカードをだまし取るほか、強奪といった強硬な手段で金品を奪取する場合もあります。
最終的には、犯罪者は取得した金品をそのまま売却したり、口座から現金を引き出したり、暗号資産を購入したりすることで「資金化」を図ります。
FC3マトリクスを用いた対策検討
次に、特殊詐欺への対策についてFC3マトリクスを用いて解説します。
「リソース準備」のフェーズでは、犯罪者がターゲットを見つけるために名簿を購入するなどして準備します。名簿の売買を阻止することは重要ですが、犯罪者側の取引には秘匿性の高いSNSなどが使われることも多く、実態を捉えることは容易ではありません。そのため、個人でもフィッシングサイトや不審なWebサイトに個人情報を入力しないなど、名簿に利用される情報を安易に渡さない対策が重要です。
「偽装コミュニケーション」のフェーズでは、犯罪者がメールアドレス、SNSアカウント、電話番号などを使ってターゲットに接触します。そのため、プラットフォーマーや通信会社側には、不正なアカウントや電話番号の利用を制限するなど、犯罪者がコンタクトを取るための手段を抑える対策が求められます。
個人でも、迷惑電話対策アプリなどを利用して、海外からの電話番号など不審な電話の着信を制限できます。また、特殊詐欺の手口を理解することも重要です。例えば「ニセ警察詐欺」であれば、警察は電話やSNSで取り調べを行うことはないといった情報を知っておくことで詐欺であることを見分けられます。あるいは、所属の警察署を確認したうえで相手から伝えられた番号ではなく、警察署の公式な電話番号に自ら連絡して確認するといった行動が被害防止につながります。企業側もこのような個人の対策を促進するために、最新の特殊詐欺の手口を周知・啓蒙する対策が重要です。
「不正取引実行」のフェーズでは、犯罪者は被害者をだましたり脅したりして、本人に送金や電子マネーの購入などを行わせます。この場合は、正規の端末から本人の意思で送金を実行しているため、企業側にて不正取引として検知することは困難です。だからこそ、この段階では送金する前に立ち止まるための知識が重要です。例えば、ニセ警察詐欺の場合は、「口座や取引内容を調べるために、別口座に口座の資金を移す必要がある」などの理由で送金を促してきますが、口座の資金を別の口座に移すことで取引内容を調査できるという説明には、不自然な点があります。このような不審な点に気が付くためにも、あらかじめ詐欺の典型的な手口を知っておくことが有効です。
犯罪者が直接訪問してキャッシュカードをだまし取る、キャッシュカード詐欺盗や預貯金詐欺なども同様です。警察官や金融機関の職員が訪問してキャッシュカードを預かるようなことは無いと知っておくことで、被害を防げます。
特殊詐欺では金品を強奪されるような手口以外は、被害者をだましてあるいは脅して、自らの意思での送金や金品等の提供を促す手口が多く見られます。そのため、取引が実行される段階だけで事業者側が犯罪を検知して防止することは困難です。
重要なのは、犯罪者がターゲットを準備する段階から、接触、信用の獲得、送金に至るまでの各フェーズで対策を講じることです。名簿や不正アカウントへの対策、最新の手口に関する周知、送金前に立ち止まって確認する習慣など、個人、企業、プラットフォーマー、通信会社などがそれぞれの立場から対策を組み合わせることが、特殊詐欺の被害防止につながります。
さいごに
今回の記事では、FC3マトリクスを用いて「特殊詐欺」の手口を整理し、犯罪者の犯行をどのように捉えられるのか、そして対策の検討方法を解説しました。本連載では全6回にわたり、近年大きな被害をもたらしている金融犯罪を取り上げ、さまざまな手口をFC3マトリクスに当てはめて整理してきました。個々の手口だけを見ると、それぞれ異なる犯罪に見えます。しかし、犯罪者の行動を「準備」「接触」「認証突破」「不正取引」「資金化」といったフェーズに分解してみると、異なる手口に共通する攻撃の流れや、対策すべきポイントが見えてきます。
FC3マトリクスによる可視化は、犯罪者のアクションを整理するだけでなく、自社の対策を見直す際にも活用できます。さらに、各フェーズに対する対策を整理することで、自社の対策が不足しているポイントや、優先的に強化すべき領域を具体的に検討できるようになります。犯罪の手口が巧妙化・複雑化する今だからこそ、「どこで防ぐか」という視点を持つことが、効果的な対策につながります。金融犯罪対策に取り組まれている皆様の対策検討の一助になれば幸いです。
犯罪者は手口や悪用する技術を常に変化させており、今日有効な対策が明日も通用するとは限りません。対策する側も最新の手口を把握し、自社の防御がどの段階で機能しているのかを継続的に見直す必要があります。ラックでは今後もFC3マトリクスのアップデートを続け、変化する金融犯罪の実態を捉えながら、犯罪者の行動と対策の関係を整理していきます。
この記事をシェアする
関連記事


タグ
- アーキテクト
- アジャイル開発
- アプリ開発
- インシデントレスポンス
- イベントレポート
- カスタマーストーリー
- カルチャー
- 官民学・業界連携
- 企業市民活動
- クラウド
- クラウドインテグレーション
- クラブ活動
- コーポレート
- 広報・マーケティング
- 攻撃者グループ
- もっと見る +
- 子育て、生活
- サイバー救急センター
- サイバー救急センターレポート
- サイバー攻撃
- サイバー犯罪
- サイバー・グリッド・ジャパン
- サプライチェーンリスク
- システム開発
- 趣味
- 障がい者採用
- 初心者向け
- 白浜シンポジウム
- 情シス向け
- 情報モラル
- 情報漏えい対策
- 人材開発・教育
- 診断30周年
- スレットインテリジェンス
- すごうで
- セキュリティ
- セキュリティ診断
- セキュリティ診断レポート
- 脆弱性
- 脆弱性管理
- ゼロトラスト
- 対談
- ダイバーシティ
- テレワーク
- データベース
- デジタルアイデンティティ
- 働き方改革
- 標的型攻撃
- プラス・セキュリティ人材
- モバイルアプリ
- ライター紹介
- ラックセキュリティアカデミー
- ランサムウェア
- リモートデスクトップ
- 1on1
- AI
- AIエージェント
- ASM
- CIS Controls
- CODE BLUE
- CTF
- CYBER GRID JOURNAL
- DevSecOps
- DX
- EC
- EDR
- IoT
- IR
- JSOC
- JSOC INSIGHT
- LAC Security Insight
- NDR
- OWASP
- SASE
- Tech Crawling
- XDR