

-
タグ
タグ
- アーキテクト
- アジャイル開発
- アプリ開発
- インシデントレスポンス
- イベントレポート
- カスタマーストーリー
- カルチャー
- 官民学・業界連携
- 企業市民活動
- クラウド
- クラウドインテグレーション
- クラブ活動
- コーポレート
- 広報・マーケティング
- 攻撃者グループ
- 子育て、生活
- サイバー救急センター
- サイバー救急センターレポート
- サイバー攻撃
- サイバー犯罪
- サイバー・グリッド・ジャパン
- サプライチェーンリスク
- システム開発
- 趣味
- 障がい者採用
- 初心者向け
- 白浜シンポジウム
- 情シス向け
- 情報モラル
- 情報漏えい対策
- 人材開発・教育
- 診断30周年
- スレットインテリジェンス
- すごうで
- セキュリティ
- セキュリティ診断
- セキュリティ診断レポート
- 脆弱性
- 脆弱性管理
- ゼロトラスト
- 対談
- ダイバーシティ
- テレワーク
- データベース
- デジタルアイデンティティ
- 働き方改革
- 標的型攻撃
- プラス・セキュリティ人材
- モバイルアプリ
- ライター紹介
- ラックセキュリティアカデミー
- ランサムウェア
- リモートデスクトップ
- 1on1
- AI
- AIエージェント
- ASM
- CIS Controls
- CODE BLUE
- CTF
- CYBER GRID JOURNAL
- DevSecOps
- DX
- EC
- EDR
- IoT
- IR
- JSOC
- JSOC INSIGHT
- LAC Security Insight
- NDR
- OWASP
- SASE
- Tech Crawling
- XDR





2026年7月以降、国内法人が運営するWebシステムやスマートフォンアプリに関連した個人情報漏えいの公表が相次いでいます。公開情報の独自集計では、2026年10月6日時点で119件に上り、そのうち約68%にあたる81件が7月以降に公表※されたものです。ラックのサイバー救急センターへの相談件数においても、サーバへの不正侵入が占める割合が大きく上昇しており、この状況は一過性の問題ではないと捉えています。本稿では、ラックの観測情報と公開情報の分析をもとに、今回の事態の構造と、企業が今取るべき行動について解説します。
※ ラックによる公開情報の独自集計。国内法人が公表したWebシステム、Webサービス、スマートフォンアプリ等への不正アクセスに伴う個人情報漏えい、または漏えいのおそれがある事案を対象としています。公表内容や調査状況により、件数は今後変更される可能性があります。

一過性の問題ではない~複数の経路が並行して狙われている
ラックが2026年9月に公表された事案を、攻撃経路、被害業種、漏えい状況、被害規模の観点から整理したところ、事案は複数の攻撃経路と幅広い業種に分布していることが分かりました。Webアプリケーションや既知脆弱性の悪用、認証情報の窃取、APIの悪用など、確認されている侵入経路も一様ではありません。
図1は、左から「攻撃経路」「被害業種」「漏えい状況」「被害規模」の順に、各事案がどのように分布しているかを示したものです。例えば「Webアプリ」を起点とする事案を見ると、小売・ECだけでなく、医療・ヘルスケア、公共・行政など複数の業種につながっています。また、漏えいが確定した事案だけでなく、漏えいの可能性がある事案や、公表時点では確認できていない事案も含まれています。線の太さは、それぞれに該当する事案件数を表しています。
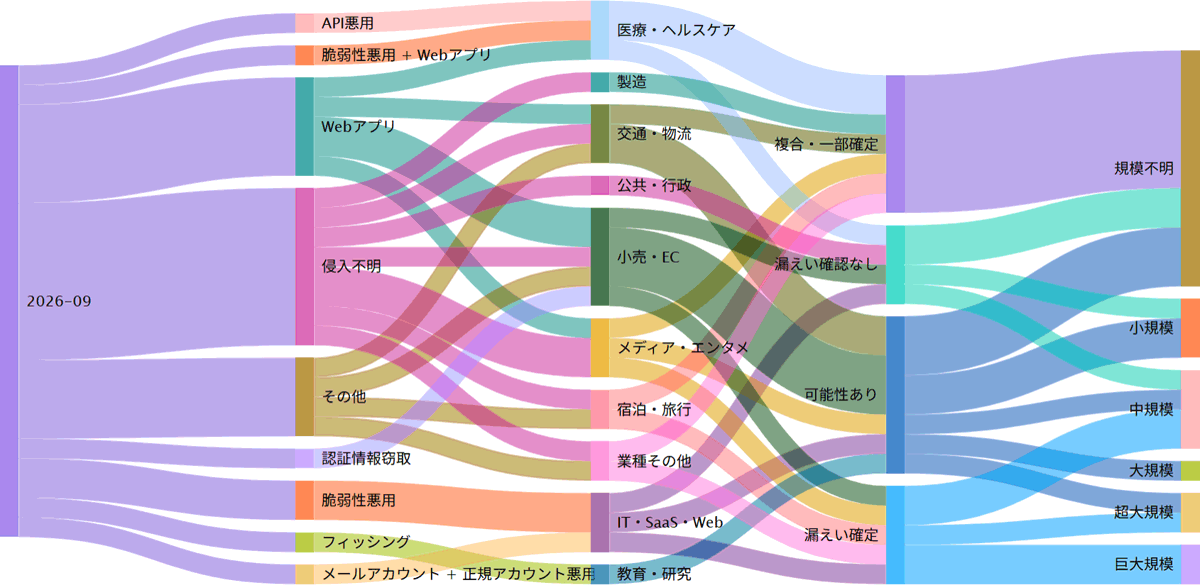
出典:ラックによる公開情報の独自分析。
公表資料から攻撃経路、漏えいの有無または被害規模を確認できない事案を含みます。
(線の太さは各分類に該当する事案件数を示します)
この図から読み取るべきポイントは、攻撃経路と被害業種が一つの組み合わせに集中していないことです。このため、現在の状況を「特定の製品や脆弱性」または「特定の業種」を狙った問題として捉えるだけでは十分ではないことが分かります。なお、今回の分析では、被害に遭った業種のうち小売・ECが占める割合が1~5月の4.5%から6~9月に23.6%に上昇しました。被害が多様な業種に及んでいることは明らかな一方で、特定業種への偏りも観測されている点には留意が必要です。
こうした傾向は、JPCERT/CCの注意喚起とも整合します。JPCERT/CC(一般社団法人JPCERTコーディネーションセンター)は、把握している情報を「限定的かつ断片的」とした上で、すべての事案に同一の攻撃手法が使われているわけではないと明記しています。
※ 直近で相次いでいる国内組織における不正アクセスに関する注意喚起|JPCERT/CC
問題の本質は「どの攻撃手法が流行しているか」ではなく、「自社に攻撃可能な弱点が残っていないか」という視点にあります。ECサイトだけでなく、予約・会員・業務システム、管理画面なども攻撃対象となっていることを前提に、インターネットに公開されている情報資産全体を継続的に把握・是正する姿勢が求められます。
また、攻撃者が個人情報を収益化する犯罪にも注意が必要です。ランサムウェアによる身代金要求に加え、個人情報を窃取して転売・フィッシング・なりすましに利用する犯罪モデルも確認されています。特に顔写真・生年月日・本人確認書類などは、パスワードやカード番号とは異なり容易に変更できないため、サービス提供者が必要以上に保有し続けることは長期的なリスクとなります。
ラックの観測から見える変化
ラックはサイバー救急センター(C119)のインシデント対応、JSOC(Japan Security Operation Center:ラックが運営するセキュリティ監視センター)の通信監視、公開事案分析を組み合わせ、攻撃総量・侵害手法・公表行動の変化を多面的に捉えています。
サイバー救急センター:サーバ侵害が急増
ラックのサイバー救急センターの2026年7月から9月の出動では、サーバへの不正侵入が全件の52%を占め、前四半期の30%から22ポイント上昇しました。侵入経路はIDの不正利用とWebアプリケーションの脆弱性悪用で約7割を占めます。クラウドのアクセスキーやAPIキーが長期間ローテーションされていない事例も確認されており、管理不備が侵入の足がかりとなるケースが目立ちます。
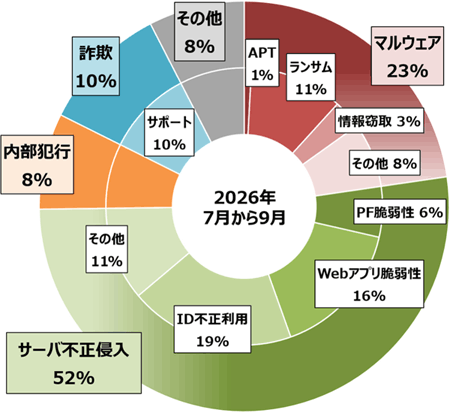
出典:ラック サイバー救急センター。
ラックが対応した案件における構成比であり、国内全体の発生状況を示すものではありません。
同期間には、盗まれた認証情報を使ったVertex AI経由のClaude(生成AIサービス)の大量利用やAmazon Bedrockの不正利用なども確認されました。生成AIの不正利用は新しい被害類型ですが、その入口はアクセスキーやrootアカウントの管理不備であり、従来からある認証情報侵害の延長線上にあります。
JSOC:攻撃通信の総量だけでは見えない変化
JSOCで観測した主な不審通信の推移では、2026年9月は直近数か月と比べて若干増加しています。ただし、図に示した主要な不審通信について長期的な推移を見ると、大幅に増加したとは評価しにくい状況です。
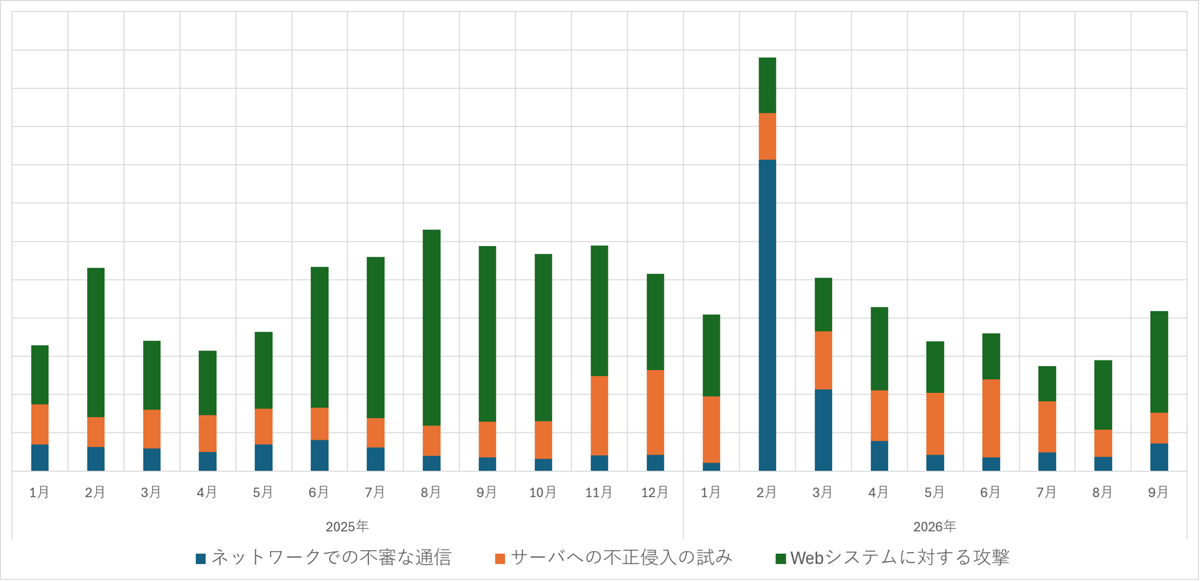
出典:ラック JSOC。
ラックの監視対象およびセンサーにおける観測であり、国内全体の攻撃通信量を示すものではありません。
ラックでは、主要な不審通信が大幅に増えていない一方で、サイバー救急センターの出動に占めるサーバ不正侵入の割合が上昇していることから、攻撃者が標的や弱点を効率的に探索し、従来より少ない試行で侵害に至っている可能性があると考えています。「数で圧倒する攻撃」だけでなく、「精度で弱点を突く攻撃」を想定する必要があります。ただし、これは現時点での仮説であり、検証には通信件数だけでなく、攻撃対象、侵害の成否、APIへのアクセスパターン、攻撃間隔などを継続的に分析する必要があります。
被害公表のスピードが加速
ラックの公開情報分析では、事案認知から初回公表までの平均日数が、2026年5月の10.9日から9月には2.9日に短縮しており、9月の中央値は1日でした。「件数が増えた=攻撃が増えた」という単純な読み方には注意が必要です。公表件数の急増には、実際の被害増加だけでなく、企業の初動対応・開示姿勢の変化も影響していると見られます。
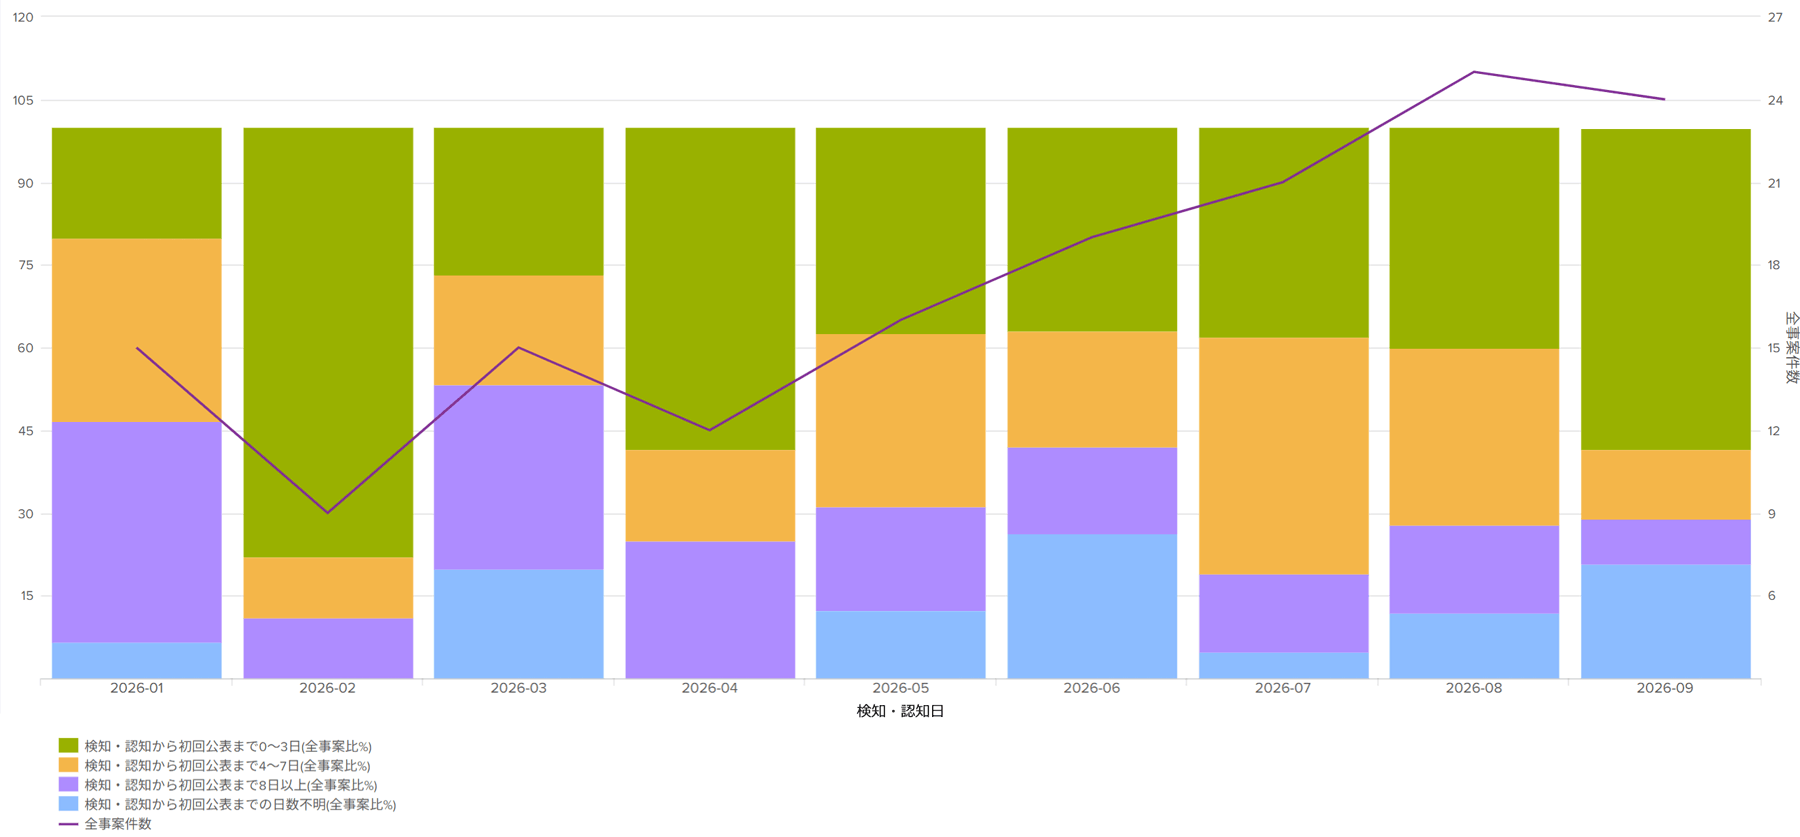
出典:ラックによる公開情報の独自分析。
国内法人が公表した対象事案について、公表資料から事案の検知・認知日と初回公表日を確認できた範囲で集計しています。
スマートフォンアプリからバックエンドを狙う攻撃と「A2B」
NICT(国立研究開発法人 情報通信研究機構)の脅威情報分析チームLETTICEは、2026年10月13日、国内で相次ぐ情報漏えい事案の原因の一つとして「A2B(App to Backend)攻撃」を確認したと公表しました。スマートフォンアプリを解析し、接続先や通信内容を調査してバックエンドのAPIやサーバを検証すること自体は、セキュリティ診断などでも従来から用いられてきた手法です。今回重要なのは、こうした手法が実際の情報漏えい事案につながる攻撃経路の一つとして確認され、注意すべきリスクとして改めて示された点にあります。本稿では、NICTの呼称に合わせて、これを「A2B攻撃」と表記します。
※ 【注意喚起】 相次ぐ情報漏えい、その原因の一つは「アプリ解析からのサーバ攻撃」|2026年|NICT-情報通信研究機構
NICTが「A2B攻撃」と呼ぶ手法では、公開されているAndroidアプリを解析して接続先のAPIエンドポイントや認証パラメータ・レスポンス構造を把握し、その情報をもとにバックエンドサーバを直接攻撃します。Androidアプリに限らず、iOSアプリやWebサービスのバックエンドAPIにも同様のリスクが存在します。このような攻撃では、SSRF(サーバーサイドリクエストフォージェリ)、RCE(リモートコード実行)につながる脆弱性、SQLインジェクション、IDOR/BOLA(オブジェクトレベルの認可不備)などが悪用される可能性があります。
モバイルアプリは利用者の端末上で動作するため、アプリの解析や通信内容の調査を完全に防ぐことは困難です。そのため、アプリが解析されることを前提に、秘密情報や重要な認証・認可の判断を可能な限りアプリ側に持たせず、サーバ側で安全性を担保する設計が重要です。難読化は解析の難易度を上げる手段にはなりますが、APIキーなどの秘密情報を安全に保持できることを保証するものではありません。
A2B攻撃への対策では、WAF(Web Application Firewall)だけに依存しないことも重要です。IDOR/BOLAのような認可不備では、リクエストの形式や認証トークンが正規であっても、「その利用者が本当にそのデータにアクセスしてよいか」をサーバ側で確認する仕組みが欠けていれば侵害を許してしまいます。従来型WAFはシグネチャや不審なパターンに依存しているため、正規に見えるリクエストによる認可不備を検知・遮断することが困難です。WAF、API Security、レート制御、TLS/JA4フィンガープリント等を用いた通信特性の分析、そしてアプリケーション側の認証・認可を組み合わせた多層防御が求められます。
AI・自動化について、現時点で言えること
現時点で、国内の一連の事案にAIエージェントが直接関与したという公開証拠はありません。しかし、海外ではAIを活用した低コスト攻撃の実例が確認されており、その動向は国内企業にとっても無視できないものになっています。
セキュリティリサーチ企業のGambit Securityは、Strix・Cairn・HermesというオープンソースのAIハーネスを組み合わせた攻撃キャンペーンを報告しました。同社の報告によれば、2026年9月10日から15日の6日間で105件の攻撃プロジェクトが開始され、少なくとも27社が侵害を受け、2社から60万件超の有効期限内クレジットカード情報が窃取されたとしています。攻撃コストは標的1社あたり数十ドル規模と報告されており、AIが攻撃の「参入障壁」を大きく下げる可能性を示しています。
※ AI Agents Are Hacking Online Retailers for $25 a Company | Gambit Security
一方、公開アプリやAPIの解析、標的ごとに異なる弱点の探索、攻撃手順の生成は、自動化によって効率化され得る領域です。AIの使用有無にかかわらず、企業には、少ない試行で弱点を突く攻撃を前提とした検知・対応力が求められます。
企業が今すぐ確認すべきこと
すべての原因が判明するまで対応を待つ必要はありません。IT・セキュリティ部門だけでなく、事業、法務・プライバシー、広報、調達が連携して取り組むことが必要です。
まず確認すること
インターネットに公開されている情報資産の棚卸し
Webサイト、API、スマートフォンアプリ、サブドメイン、検証環境、管理画面、クラウド公開サービスを一覧化する。特にスマートフォンアプリについては、接続先となるバックエンドAPIも併せて把握する。
侵害の有無の確認
JPCERT/CCやNICTが示す攻撃観測時期を踏まえ、少なくとも2026年8月以降のアクセスログ、APIログ、認証ログを重点的に確認する。ログが残っている場合は、それ以前にも遡る。認証なしでの大量データ取得、連番IDを使ったアクセス、管理機能の不審な利用がないかを確認する。
保有データの削減
顔写真・本人確認書類・マイナンバー・免許証・クレジットカード情報等について、保有目的・保存期限・削除状況を再確認する。
優先的に進めること
モバイルアプリとAPIの一体的な診断
スマートフォンアプリ単体だけでなく、アプリが利用するバックエンドAPIまで含めて点検する。アプリ内の秘密情報やAPIキーの扱い、APIエンドポイント、オブジェクト単位・機能単位の認可不備、旧エンドポイントの残存などを、クライアント側とサーバ側の両面から確認する。
認証情報管理の強化
MFA(多要素認証)の導入・徹底、rootアカウント・アクセスキー・APIキーのローテーションと失効手順を整備する。
クラウド課金監視
AWS・Azure・GCPなどのクラウド基盤、特にVertex AI・Amazon Bedrockなどの生成AIに関係するサービスに予算アラートと異常利用検知を設定する。
継続的に整備すること
漏えいを前提とした顧客対応体制
初回公表・対象者通知・詐欺注意喚起のテンプレートと判断権限をあらかじめ整備しておく。被害公表の平均日数が2.9日に短縮している状況では、発生後に体制や判断手順を一から整備することは困難です。
サプライチェーンの継続監視
委託先・再委託先が保有するデータ・公開面・ログ管理状況を、契約時だけでなく定期的に確認する。
おわりに
ラックは、今回の事態を、WebサイトやAPIなどの外部公開面に残された弱点を改めて点検すべきシグナルと捉えています。公表件数の増加は、攻撃や被害の増加だけでなく、企業による初動対応や公表の早期化が影響している可能性もあり、件数だけで実態を判断することはできません。一方、複数の攻撃経路が幅広い業種で確認されていることから、特定の製品や脆弱性への個別対策だけでは十分ではありません。
ラックは今後も、JSOC、サイバー救急センター、公開情報および脅威インテリジェンスの分析を組み合わせ、攻撃と被害の変化を継続的に捉えながら、お客様の対応力向上を支援してまいります。
出典・参考情報
この記事をシェアする
関連記事


タグ
- アーキテクト
- アジャイル開発
- アプリ開発
- インシデントレスポンス
- イベントレポート
- カスタマーストーリー
- カルチャー
- 官民学・業界連携
- 企業市民活動
- クラウド
- クラウドインテグレーション
- クラブ活動
- コーポレート
- 広報・マーケティング
- 攻撃者グループ
- もっと見る +
- 子育て、生活
- サイバー救急センター
- サイバー救急センターレポート
- サイバー攻撃
- サイバー犯罪
- サイバー・グリッド・ジャパン
- サプライチェーンリスク
- システム開発
- 趣味
- 障がい者採用
- 初心者向け
- 白浜シンポジウム
- 情シス向け
- 情報モラル
- 情報漏えい対策
- 人材開発・教育
- 診断30周年
- スレットインテリジェンス
- すごうで
- セキュリティ
- セキュリティ診断
- セキュリティ診断レポート
- 脆弱性
- 脆弱性管理
- ゼロトラスト
- 対談
- ダイバーシティ
- テレワーク
- データベース
- デジタルアイデンティティ
- 働き方改革
- 標的型攻撃
- プラス・セキュリティ人材
- モバイルアプリ
- ライター紹介
- ラックセキュリティアカデミー
- ランサムウェア
- リモートデスクトップ
- 1on1
- AI
- AIエージェント
- ASM
- CIS Controls
- CODE BLUE
- CTF
- CYBER GRID JOURNAL
- DevSecOps
- DX
- EC
- EDR
- IoT
- IR
- JSOC
- JSOC INSIGHT
- LAC Security Insight
- NDR
- OWASP
- SASE
- Tech Crawling
- XDR