

-
タグ
タグ
- アーキテクト
- アジャイル開発
- アプリ開発
- インシデントレスポンス
- イベントレポート
- カスタマーストーリー
- カルチャー
- 官民学・業界連携
- 企業市民活動
- クラウド
- クラウドインテグレーション
- クラブ活動
- コーポレート
- 広報・マーケティング
- 攻撃者グループ
- 子育て、生活
- サイバー救急センター
- サイバー救急センターレポート
- サイバー攻撃
- サイバー犯罪
- サイバー・グリッド・ジャパン
- サプライチェーンリスク
- システム開発
- 趣味
- 障がい者採用
- 初心者向け
- 白浜シンポジウム
- 情シス向け
- 情報モラル
- 情報漏えい対策
- 人材開発・教育
- 診断30周年
- スレットインテリジェンス
- すごうで
- セキュリティ
- セキュリティ診断
- セキュリティ診断レポート
- 脆弱性
- 脆弱性管理
- ゼロトラスト
- 対談
- ダイバーシティ
- テレワーク
- データベース
- デジタルアイデンティティ
- 働き方改革
- 標的型攻撃
- プラス・セキュリティ人材
- モバイルアプリ
- ライター紹介
- ラックセキュリティアカデミー
- ランサムウェア
- リモートデスクトップ
- 1on1
- AI
- AIエージェント
- ASM
- CIS Controls
- CODE BLUE
- CTF
- CYBER GRID JOURNAL
- DevSecOps
- DX
- EC
- EDR
- IoT
- IR
- JSOC
- JSOC INSIGHT
- LAC Security Insight
- NDR
- OWASP
- SASE
- Tech Crawling
- XDR





AIエージェントは、この数年で調査や実装の一部を任せられる水準になりました。こうしたエージェントが作業の一部を担うことを前提に開発の進め方そのものを組み立てる、AI駆動開発も広がりつつあります。受託開発の現場でも、これをどう取り入れるかの判断を求められる場面が増えています。
私が担当するプロジェクトでも、AIエージェントのClaude Codeを開発に導入しています。検証環境での試用ではなく、納期があり、お客様に納品する実案件です。加えて、自社エンジニアだけでなく協力会社のメンバーも含めた体制で進めています。実案件への導入にあたって最初に着手したのは、開発が速くなるかの検証ではなく、リスクの棚卸しでした。AIエージェントはファイルを読み、コマンドを実行し、外部と通信します。制限をかけずに使用すると、個人情報や機密情報の漏えいといった、影響の大きな問題が起こりえます。
一方で、洗い出したリスクを一つずつ人が確認する運用にすると、AIエージェントを使って得られるはずの速さが、確認の手間で相殺されます。そこで目指したのは、人の確認だけに頼らず、設定や仕組みでリスクを抑えられる開発環境でした。参考にできる前例が少ないなか、私たちは想定されるリスクを洗い出し、それぞれに対応する対策を組み合わせて開発環境を整えました。
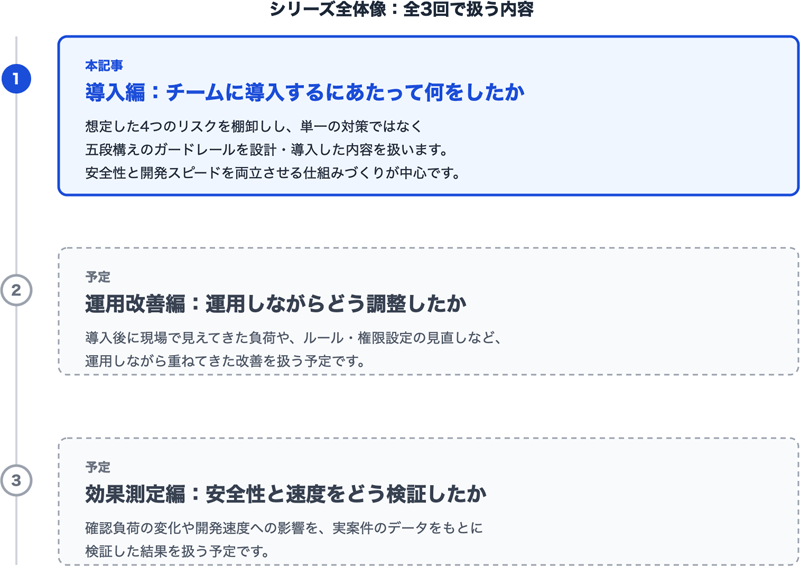
この記事では、Claude Codeを実案件に導入する際のセキュリティ対策、運用しながら見直した点、導入による開発時間の変化を、導入編・運用改善編・効果測定編の三回に分けて紹介します。導入編となる今回は、チームで利用を始めるにあたって整備したセキュリティ対策を取り上げます。
想定したリスク
本プロジェクトでは、ClaudeのTeamプランを契約し、各メンバーが自分の開発端末でCLI版のClaude Codeを利用しています。Amazon Bedrockなどのクラウド経由での利用ではありません。この利用形態では規約上、入力した内容や生成物はモデルの学習に使われない扱いです。
ただし、学習に使われないことと、情報が開発環境の外に出ないことは別です。エージェントに渡した内容は、利用しているAIサービスの基盤へ送信されます。そのため、機密情報や個人情報がエージェントに渡ると、その情報は開発環境の外へ出ることになります。棚卸しの結果、想定したリスクは次の四点です。
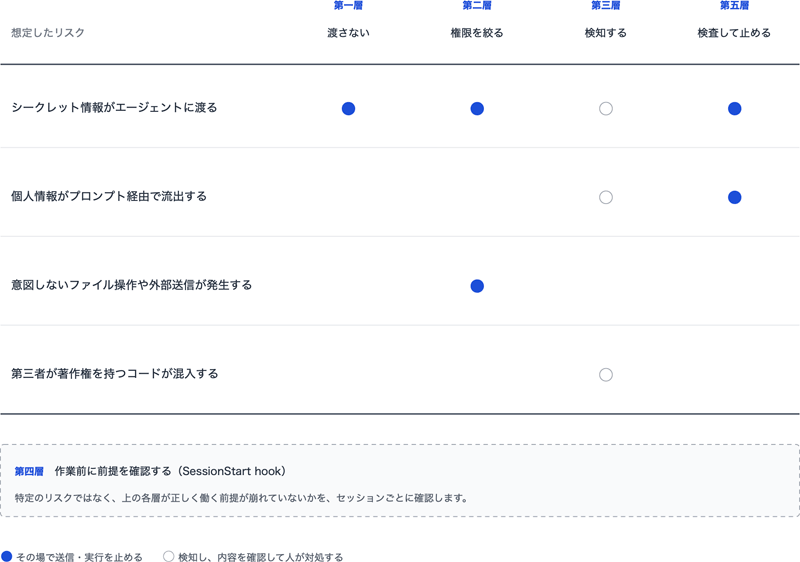
シークレット情報がエージェントに渡る
開発案件のリポジトリには、DB接続情報やAPIキー、証明書といった情報が、設定ファイルや手順書に含まれていることがあります。人間だけで作業している間は問題にならなかった手順書内の認証情報等も、エージェントが関係のありそうなファイルを自分で探して読む前提では、そのまま読み取られます。
個人情報がプロンプト経由で流出する
人がプロンプトに直接入力する情報にも注意が必要です。例えば、トラブルシューティングの際に、本番データや本番ログをそのまま貼り付ける場合です。入力した本人が把握していない個人情報が含まれていることもあります。本番データに限らず、社内チャットのやり取りを貼り付けるだけでも起こります。
意図しないファイル操作や外部送信が発生する
AIエージェントは、コマンド実行やファイルの書き込み、外部への通信など幅広い操作が可能です。権限設定が不十分だと、情報流出や意図しないファイルの変更・削除の原因となります。
第三者が著作権を持つコードが混入する
情報の流出とは別に、AIを使うことで新たに生じるのが著作権のリスクです。生成されたコードが、GPLのように条件が継承されるライセンスのコードと酷似する可能性があります。混入元はOSSに限らず、第三者が著作権を持つコード全般が対象になります。混入すれば、受託開発では納品物の権利関係に影響します。
対策の全体像:五段構えのガードレール
検討の結果、洗い出したリスクを単一の対策で防ぎきることはできないと判断し、役割の異なる五つの層を組み合わせることにしました。ただし、層を重ねるほど、確認の手間も増えます。そこで、可能な限り設定やフック、共通の手順として組み込み、普段の開発作業を大きく変えずに統制が働くように設計しました。
第一層:エージェントにファイルを渡さない(ファイル単位の除外)
リポジトリから除外対象のファイルを除いてコピーしたものを、エージェントの作業用ワークスペースとしています。検知や警告に頼るのではなく、ファイル自体が存在しない状態を作る方法を選びました。スキャンは設定の誤りによる検知漏れが起こりえますが、ファイルが存在しなければ読み取られることはありません。仕組みとしては単純ですが、最も効果が大きい層はここだと考えています。
第二層:エージェントの権限を絞る(settings.json)
Claude Codeの設定ファイルで、エージェントが実行できるコマンドと参照できるファイルの範囲を制限しています。外部へ接続するコマンドの実行と、シークレット情報を含む可能性のあるファイルの参照を禁止しています。
設定は、所属部署が担当する案件で共通して使うものと、リポジトリごとに調整するものを分けています。共通部分は各自で変更しない運用としています。第一層でワークスペースからファイルを取り除いても、コマンドの実行や外部への通信そのものは止められません。この層では、ワークスペースの中でエージェントが実行できる操作の範囲を制限しています。
第三層:混入したものを検知する(gitleaks / Presidio / ScanCode)
この層は、リポジトリを初回にスキャンする時点と、日々のコミットのタイミングで実行しています。
第一層で除外しきれなかったシークレット情報や個人情報をgitleaksとPresidioで確認し、ライセンスや著作権はScanCodeで確認します。検知した場合の対応は種類によって異なります。シークレット情報や個人情報は該当箇所を修正するか、除外対象に追加します。ライセンスや著作権は該当のコードを修正するか削除します。いずれも技術的に作業を止めるものではなく、検知結果を確認して対処するという運用ルールとしています。
この層の役割は、混入を完全に止めることではなく、混入に気づける状態を作ることです。特にライセンスや著作権は、形式的な類似だけで問題の有無を判定しきれないため、検知結果をそのまま是非の判断とはせず、内容を見て対応を決めています。
第四層:作業前に前提を確認する(SessionStart hook)
Claude Codeのセッション開始時に実行されるフックを使い、除外設定が適用されているか、作業対象のワークスペースが想定どおりかを確認します。他の層が混入そのものを見るのに対し、この層は、それらの層が正しく働く前提が崩れていないかを見ています。前提が崩れたままでは、他の層が想定どおりに働きません。そのため、セッションごとに毎回実行しています。
第五層:入力内容を検査して止める(UserPromptSubmit hook)
プロンプトが送信されるタイミングで内容を検査し、シークレット情報や個人情報が含まれている場合は送信をブロックします。ここまでの層がエージェント側の動作に対する対策なのに対し、この層は人が直接入力した内容に対する対策です。本番データや社内チャットの貼り付けのように、人の操作によって情報が渡る経路も検査することで、エージェント側の動作の制御だけでは防げない流出を抑えています。
なお、フックの仕様は更新される可能性があるため、実装時はClaude Codeの公式ドキュメント※で最新の挙動を確認してください。
導入と運用で分かったこと
五つの層を組み合わせた仕組みは、最初から現在の形だったわけではありません。実案件に入る前の検証や、チームでの運用を通じて調整してきました。
誤検知の調整
誤検知の調整は、主に実案件に入る前の検証段階で行いました。当初は特に個人情報の検知精度に課題がありました。試しに当初の設定でこの記事の文章をスキャンしてみると、「納期」や「スキャン」といった単語が人名として検知されるほどです。検知の感度を下げましたが、感度を下げるほど本来検知したい情報を見逃す可能性も高まります。そこで、案件ごとに外部へ出したくない情報をブラックリストとして定義し、一般的な検知だけに頼らない仕組みに変更しました。
現在も実案件で誤検知は多少出るものの、作業の妨げになる頻度ではありません。導入前に調整の期間を設けたことで、運用に入ってからの負荷を小さくできました。
協力会社を含む体制での運用
本案件には、自社メンバーと協力会社のメンバーが参加しています。所属や経験にかかわらず、同じ統制が働く状態にする必要がありました。そこで、技術的に統制できる部分は個人の判断や注意に任せず、作業環境の設定として持たせる方針を取りました。
具体的には、ワークスペースの作成手順とフックの設定を共通化し、誰が作業しても第一層の除外と第五層のプロンプト検査が同じように働く状態にしています。第三層で検知が発生した場合は、あらかじめ決めた担当者が内容を確認して対処を判断する運用にしています。
仕組みと人の分担
ガードレールを入れたことで、作業のたびに人がすべてを確認する必要はなくなりました。ただし、どの層も設定した条件の範囲でしか働かないため、いま扱っている情報が何かを判断する必要は残ります。仕組みの側で担っているのは、リスクを判断する前に一定の制限をかけ、確認すべき範囲を絞ることです。
具体的には、除外や権限制御、検査は設定やフック、共通の手順として組み込み、メンバーが個別のコマンドを覚えなくても働くようにしています。そのうえで、機密情報や個人情報を扱っていないかは、各自が意識して確認する前提で運用しています。
ガードレールの整備は、AIエージェントを使うという判断そのものの前提でした。このプロジェクトでは、統制がない状態のままAIを導入する判断はできませんでした。
設計と運用で判断したこと
ここからは、仕組みを設計し運用するうえで判断が必要になった点を補足します。
お客様との取り決め
本案件では、AIの利用について、個人情報やシークレット情報、第三者著作権の取り扱いを含む取り決めをお客様と結んでいます。五つの層の対策も、その内容に沿って設計しました。AIエージェントを開発に使う場合、ツールの設定だけでなく、お客様との契約や情報の取り扱いについても、導入前に確認しておく必要があります。
案件ごとに適用範囲を決める
この仕組みは、同じ部署で担当しているほかの案件でも使っていますが、五つの層をすべての案件にそのまま適用しているわけではありません。扱う情報の種類や、お客様の環境で利用できるツールの範囲は案件ごとに異なるため、必要な層と実施できる方法は案件ごとに判断しています。仕組みとしては一式を用意しておき、そこから案件に合う形を選ぶという使い方をしています。
環境構築のスクリプト化
スキャンや検査に複数のツールを使うため、各自に個別に導入してもらう形にすると、環境の差異がそのまま統制の差異になります。そこで導入手順をスクリプトにまとめ、参画時に実行すれば同じ環境が揃うようにしました。ツールのバージョンを上げるときも、同じスクリプトを更新して実行してもらいます。当初は環境一式をコンテナで配布する案も検討しましたが、構築と維持のコストを考えて見送り、インストールのスクリプトによる方法を採っています。
人の注意力に依存させない設計
全体を通して意識したのは、作業する人の記憶や注意だけに頼らず、仕組みの側でも同じことを確認する状態にすることです。ルールを文書にまとめて周知しても、守られたかどうかを確認できません。第四層のセッション開始時のフックは、この考えから入れています。作業を始めた時点で自動的に前提が点検されるため、確認を人の記憶だけに任せずに済みます。
初回スキャンでの人による確認
Claude Codeを導入する前に、対象のリポジトリを一度スキャンしています。初回については、ツールの検知結果に加えて、人の手でも検索をかけて内容を見ています。ツールの検知は設定した条件の範囲でしか働かないため、最初の一度は範囲の外まで見ておく必要があると判断しました。ここで洗い出した内容が、以降の除外設定とブラックリストの前提になります。
さいごに
今回のプロジェクトでは、AIエージェントを実案件に導入するにあたり、次のような仕組みを整えました。
- エージェントに渡すファイルと実行できる操作を制限し、情報流出や意図しない操作を防ぐ
- gitleaks、Presidio、ScanCodeを使い、シークレット情報・個人情報・ライセンスに関する問題を検知する
- セッション開始時とプロンプト送信時にフックを実行し、設定の確認と入力内容の検査を自動化する
- 誤検知を導入前に調整し、検知感度を下げた部分は案件ごとのブラックリストで補う
- 環境構築の手順を共通化し、自社メンバーと協力会社メンバーに同じ統制を適用する
AIエージェントの導入では、どの作業を任せられるかに目が向きがちです。しかし、受託開発で使う場合は、顧客の情報や成果物の権利をどう守るかも、導入の判断に欠かせません。今回紹介した仕組みも、あらゆる案件にそのまま適用できる完成形ではありません。扱う情報や開発環境に応じて対策を選び、実際の運用に合わせて調整していく必要があります。
続く運用改善編では、実案件で使いながら見直した点を、効果測定編では開発にかかった時間の測定結果を紹介する予定です。
AI駆動開発の導入や、AIエージェントを安全に利用するための環境整備についてお悩みの方は、ぜひラックにご相談ください。今後も、実案件で得られた知見をお伝えしていきます。
プロフィール

浦川 竜裕
Webアプリケーションの保守・開発チームでリーダー業務を担当しています。
自分の技術の幅を広げるために勉強したことを発信します。最近はコーヒーと作曲にハマっています。
この記事をシェアする
関連記事


タグ
- アーキテクト
- アジャイル開発
- アプリ開発
- インシデントレスポンス
- イベントレポート
- カスタマーストーリー
- カルチャー
- 官民学・業界連携
- 企業市民活動
- クラウド
- クラウドインテグレーション
- クラブ活動
- コーポレート
- 広報・マーケティング
- 攻撃者グループ
- もっと見る +
- 子育て、生活
- サイバー救急センター
- サイバー救急センターレポート
- サイバー攻撃
- サイバー犯罪
- サイバー・グリッド・ジャパン
- サプライチェーンリスク
- システム開発
- 趣味
- 障がい者採用
- 初心者向け
- 白浜シンポジウム
- 情シス向け
- 情報モラル
- 情報漏えい対策
- 人材開発・教育
- 診断30周年
- スレットインテリジェンス
- すごうで
- セキュリティ
- セキュリティ診断
- セキュリティ診断レポート
- 脆弱性
- 脆弱性管理
- ゼロトラスト
- 対談
- ダイバーシティ
- テレワーク
- データベース
- デジタルアイデンティティ
- 働き方改革
- 標的型攻撃
- プラス・セキュリティ人材
- モバイルアプリ
- ライター紹介
- ラックセキュリティアカデミー
- ランサムウェア
- リモートデスクトップ
- 1on1
- AI
- AIエージェント
- ASM
- CIS Controls
- CODE BLUE
- CTF
- CYBER GRID JOURNAL
- DevSecOps
- DX
- EC
- EDR
- IoT
- IR
- JSOC
- JSOC INSIGHT
- LAC Security Insight
- NDR
- OWASP
- SASE
- Tech Crawling
- XDR