

-
タグ
タグ
- アーキテクト
- アジャイル開発
- アプリ開発
- インシデントレスポンス
- イベントレポート
- カスタマーストーリー
- カルチャー
- 官民学・業界連携
- 企業市民活動
- クラウド
- クラウドインテグレーション
- クラブ活動
- コーポレート
- 広報・マーケティング
- 攻撃者グループ
- 子育て、生活
- サイバー救急センター
- サイバー救急センターレポート
- サイバー攻撃
- サイバー犯罪
- サイバー・グリッド・ジャパン
- サプライチェーンリスク
- システム開発
- 趣味
- 障がい者採用
- 初心者向け
- 白浜シンポジウム
- 情シス向け
- 情報モラル
- 情報漏えい対策
- 人材開発・教育
- 診断30周年
- スレットインテリジェンス
- すごうで
- セキュリティ
- セキュリティ診断
- セキュリティ診断レポート
- 脆弱性
- 脆弱性管理
- ゼロトラスト
- 対談
- ダイバーシティ
- テレワーク
- データベース
- デジタルアイデンティティ
- 働き方改革
- 標的型攻撃
- プラス・セキュリティ人材
- モバイルアプリ
- ライター紹介
- ラックセキュリティアカデミー
- ランサムウェア
- リモートデスクトップ
- 1on1
- AI
- AIエージェント
- ASM
- CIS Controls
- CODE BLUE
- CTF
- CYBER GRID JOURNAL
- DevSecOps
- DX
- EC
- EDR
- IoT
- IR
- JSOC
- JSOC INSIGHT
- LAC Security Insight
- NDR
- OWASP
- SASE
- Tech Crawling
- XDR






フロンティアAI時代には、攻撃者が脆弱性を発見し、悪用するまでの時間が短くなることも想定されます。従来のように担当者が脆弱性情報を収集し、影響を調査して、対策を1つずつ進める方法では、対応が追いつかなくなるおそれがあります。そこで不可欠になるのが、「侵入され得ることを前提とした多層防御」「早期検知」「脆弱性管理の徹底」を、AI時代のスピードに合わせてより速く、より網羅的に高度化することです。
本連載では、その中でも特に重要な「脆弱性管理」に焦点を当て、組織のセキュリティ推進部門や担当者が押さえるべき5つのポイントを解説しています。連載第4回となる今回は、フロンティアAI時代の脆弱性管理において求められる「対応の高速化・自動化」がテーマです。脆弱性の検出から優先順位付け、パッチ適用や暫定対策など、対応を効率化する具体的な手法と導入時に押さえておきたい注意点を、脆弱性マネジメントグループの黒田彩花と佐藤恵介が解説します。
脆弱性の特定・優先順位付けの自動化
実際の脆弱性対応は、大まかに次の流れで実施されます。
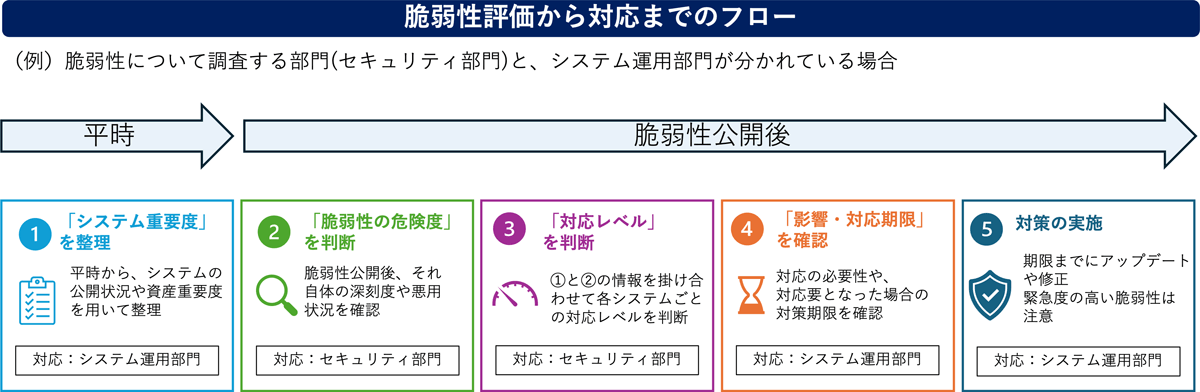
ここでは、②~⑤のプロセスに着目し、脆弱性情報の収集から影響調査、対策の実施までを高速化・自動化するための代表的な手法を紹介します。
脆弱性管理は、日々公開される膨大な脆弱性情報の中から自社に影響するものを特定し、対応の優先順位を判断しなければなりません。ここでは、脆弱性情報の収集から影響を受ける資産の特定、優先順位付けまでを高速化する代表的な方法を2つ紹介します。
脅威インテリジェンス製品の活用
自社に関係する脅威を見つけて、優先順位付けを行うという場面では脅威インテリジェンス製品が有効です。有償のサービスとはなりますが、サイバー攻撃に関する情報を収集・分析し、組織の防御や対応判断に活用できます。主に次のような機能があります。
| 機能 | 内容 |
|---|---|
| 脆弱性の悪用状況の把握 | CVEが実際に攻撃で使われているか、攻撃コードが公開されているかを確認できます。(自組織で利用している製品の登録も可能です) |
| 対応優先度の判断 | CVSSだけでなく、悪用実績や攻撃者の関心度を踏まえて、どの脆弱性を先に対応すべきか判断できます。 |
| 攻撃者・攻撃キャンペーンの把握 | 特定の攻撃グループ、マルウェア、標的業界、攻撃手法を確認できます。 |
| 外部公開資産のリスク把握 | 自社ドメイン、IP、漏えい認証情報、ダークウェブ上の情報などを監視できます。 |
| IOCの提供 | 悪性IP、ドメイン、URL、ファイルハッシュなどを取得し、検知・遮断に活用することができます。 |
これらの機能を活用することで、自組織で利用している製品の脅威情報の自動収集や、攻撃コード(Exploit)の有無、自組織と同業界の攻撃状況などを加味した優先順位付けが可能です。なお、ラックでも脅威インテリジェンス製品の取り扱い、および国内向けの脅威情報サービスの提供を行っています。
脆弱性スキャナの活用
脆弱性スキャナを活用すると、対象資産に存在する脆弱性を検出し、その対応優先度を判断する作業を効率化できます。
脆弱性の検出
バージョンに起因する脆弱性であれば、資産管理台帳などから対象資産を特定できる場合があります。一方、設定に起因する脆弱性の場合は、資産管理台帳の情報だけでは特定できません。また、資産管理台帳に記載されたバージョンと実際の稼働環境が異なるケースもあります。脆弱性スキャナを活用することで、対象システムを実際に調査し、脆弱な状態にあるかを確認するまでの時間を短縮できます。
また、企業のIT環境はオンプレミス中心の構成から、クラウドやコンテナを組み合わせた複雑な構成へと変化しています。製品によっては、こうした異なる環境の脆弱性を1つのプラットフォームでまとめて管理することも可能です。
ただし、脆弱性スキャナの検出結果をそのまま実際のリスクと捉えることには注意が必要です。レスポンスから取得したバージョン情報のみを根拠として脆弱性を報告する場合、実際にその脆弱性を悪用できる状態かどうかまでは判断されていないことがあります。そのため、システム担当者による過検出や誤検出の確認が必要です。また、脆弱性公表からスキャナのシグネチャが追加されるまで、数日かかる場合もあります。
対応優先度付け(スコアリング)
多くの脆弱性スキャナには、検出した脆弱性の対応優先度を判断するための機能が備わっています。代表的なものは次の2つです。
- 機能①:脆弱性の危険度やPoC有無攻撃の流行(KEVの掲載有無)を踏まえた独自のスコアリング
脆弱性そのものの技術的な深刻度に加え、PoCの公開状況や攻撃の流行、KEVへの掲載有無などを踏まえて、独自のスコアを算出する機能です。ラックが取り扱う製品では、QualysのQDS、Rapid7のActive Risk Scoreが該当します。メーカー独自のスコアリングであり具体的な計算ロジックが公開されていない製品もありますが、CVSSだけでは判断しにくい攻撃の動向を加味した優先順位付けに活用できます。 - 機能②:資産の状況や、重要度を踏まえたリスク評価
脆弱性そのものの危険度だけでなく、対象資産の公開状況や重要度なども加味して、資産単位のリスクを評価する機能です。Qualysを例にとると、第3回に紹介したリスクベース評価の考え方に近い、TruRiskという評価機能があります。その資産の危険度を自動的に算出し、検出から優先順位付けまでを自動で行えます。
| 脆弱性そのものの深刻度 | Severity |
|---|---|
| 脆弱性の悪用状況などを加味したスコア | QDS |
| システムの公開状況 | Internet Facingタグの自動付与+TruRisk Scoreに加算(公開されていると判断された資産は20%の重み付けが行われる) |
| システム重要度 | ACS(ユーザ側で設定が必要) |
対応の自動化
脆弱性を検出し対応の優先順位を決めても、パッチの適用や設定変更をすべて手作業で進めていては、対応に時間がかかります。特に管理対象のIT資産が多い組織では、担当者の作業負荷が対応の遅れにつながることもあります。ここでは、脆弱性管理ツールを活用し、パッチ適用や修正策の実施を効率化する方法を紹介します。
パッチ適用・修正策の自動化
パッチ適用の自動化
脆弱性への対応を効率的・高速かつ継続的に実施するためには、IT資産に潜む脆弱性を検出し、リスクを評価したうえで、対応状況までを一元管理する脆弱性管理ツールの活用が有効です。そのなかでパッチ適用の自動化に関する機能には、例としてQualysのPatch ManagementやTaniumのPatchが挙げられます。あらかじめ運用方針に沿ったルールを定義しておくことで、対象端末へのパッチ適用を自動化し、運用担当者の作業負荷を削減できます。
パッチ適用のルールには、例えば次のような条件を設定できます。
- 対象端末を個別に指定する
- 対象端末をグループ化しその端末群を指定する
- 適用パッチを個別に指定する
- 任意のOSもしくはセキュリティパッチ等に限定し適用パッチを指定する
- 深夜帯等提供サービスへの影響が少ない時間を指定しパッチを適用する
- パッチの真贋性や安全性・既知の問題有無等を脆弱性管理ツール側で調査し算出したスコアを活用する
こうしたルールを設定することで、対象端末の選定や適用タイミングの調整を効率化し、サービスへの影響を抑えながらパッチ適用を進められます。
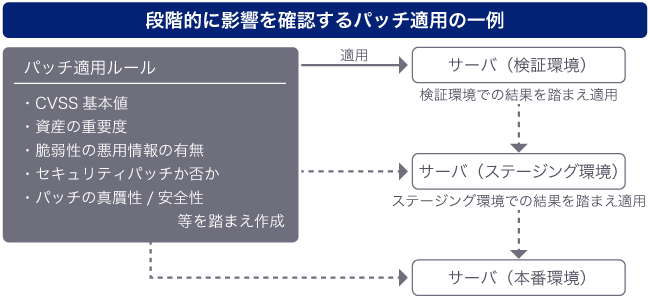
一般的な構成の環境では、脆弱性管理ツールで算出したスコアを用いることで、他社でのパッチ適用時の障害発生有無や切り戻しの有無を踏まえて、自動適用できるケースもあります。ただし、お客様固有のシステム構成や業務アプリケーションとの相性まで、脆弱性管理ツールのみで判断することは困難です。自動適用による影響が懸念される場合は、次の図に示す例のように必要に応じ検証環境やステージング環境で事前検証を実施し、パッチ適用による影響を確認することを推奨します。
なお、適用したパッチは脆弱性管理ツールを用いた切り戻しも可能ですが、パッチによってはそれができないものもあります。自動適用の対象や条件を決める際には、この点も考慮する必要があります。
なお、脆弱性管理ツールを用いない場合、上述の「脆弱性評価から対応までのフロー」②~⑤の一連のプロセスをすべて人手で実施することとなり、多大な工数を要します。対応に時間がかかれば、その間に脆弱性が悪用されるリスクや、対応漏れ等が発生する可能性も高まります。パッチ適用の自動化は、こうした運用負荷を抑えながら、脆弱性への対応を継続的に進めるための手段として有効です。
パッチ適用できない場合の対応
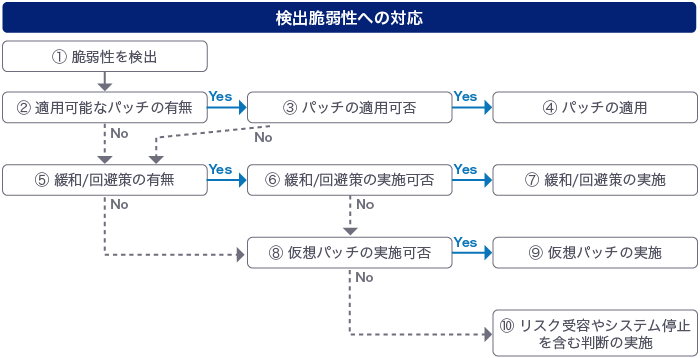
公開直後の脆弱性や深刻度の高いゼロデイ脆弱性では、ベンダーによる調査や修正作業が完了しておらず、パッチが提供されないまま回避策を案内されることがあります。また、パッチが公開されていても、システムの可用性や業務への影響を考慮して、すぐには適用できないケースもあります。
このような場合は、脆弱性の悪用リスクを抑えるため、ベンダーが案内する暫定的な回避策を迅速に適用します。例えば、レジストリの設定変更や特定機能の無効化などが挙げられます。WAFやIPSなどのセキュリティ機器を活用し、脆弱性を悪用する通信や攻撃パターンを検知・遮断する「仮想パッチ」の実施も有効です。そのほかに、通信のフィルタリングやシステム利用者の制限によって攻撃が成立する条件を減らす方法もあります。
ただし、これらの暫定措置はいずれも脆弱性そのものを解消するものではなく、あくまでリスクを低減するための対応です。そのため、実施した暫定対策の内容や対象システムを、脆弱性管理ツールや資産管理台帳などで継続的に管理し、ベンダーからの情報を監視しながら修正パッチの提供状況を追跡する必要があります。
修正パッチが公開されたら、影響調査や検証を実施したうえで速やかに適用します。その後、レジストリ変更や機能無効化などの暫定設定を必要に応じて解除します。さらに、仮想パッチとして追加していたWAFやIPSの特別ルールについても、恒久対策の完了後に見直しを行うことで、不要な運用負荷の削減につながります。こうした対応を高速化・自動化するうえでも、Qualys等の脆弱性管理ツールが役立ちます。
なお上記の諸策を取ることが困難な場合、脆弱性の脅威度やその悪用可能性、対象資産の重要度等を加味し、最終的にリスクを受容するか、提供サービスに係るシステムの一時停止といった判断をするケースも考えられます。システムを一時停止する例として、2026年10月21日に緊急で公表されたPHP2Shellへの対応が挙げられます。銀行や鉄道、航空といった生活インフラも含む各サービスの停止措置が取られたことは、脆弱性への対応が事業継続に直結することを示す事例といえるでしょう。
脆弱性管理は、暫定対策を適用して終わりではなく、修正パッチの適用を含む恒久対策までを一連の対応として管理することが大切です。技術面や運用面の理由から対応が難しい場合も、適切なプロセスを経てリスク受容などの判断を行い、対応方針とその状況を記録しておく必要があります。暫定対策から恒久対策までを追跡し、脆弱性の悪用リスクを確実に下げていくことが、組織全体のセキュリティレベル向上につながります。
さいごに
フロンティアAI時代の脆弱性管理は、脆弱性を検出してから優先順位を判断し、修復・緩和するまでの時間をいかに短縮し、網羅的に実施することが重要です。攻撃者による脆弱性の発見や悪用が速まるなか、担当者の経験や手作業だけに頼った運用では、対応が追いつかなくなる可能性があるためです。
脆弱性管理ツールや脅威インテリジェンス製品を活用すれば、脆弱性情報の収集や影響資産の特定、リスク評価、パッチ適用などの作業を効率化できます。ただし、すべての判断を自動化できるわけではありません。個別のシステム構成や業務への影響を踏まえた検証、暫定対策から恒久対策への移行、リスク受容の判断など、人が担うべき役割も残ります。
ツールによる自動化と人による判断を組み合わせ、脆弱性の検出から対策の完了までを一貫して管理することで、対応漏れや遅れを防ぎ、限られたリソースでも継続的に脆弱性へ対処できるようになります。こうした運用を定着させることが、フロンティアAI時代の脅威に対応するための脆弱性管理につながります。
この記事をシェアする
関連記事


タグ
- アーキテクト
- アジャイル開発
- アプリ開発
- インシデントレスポンス
- イベントレポート
- カスタマーストーリー
- カルチャー
- 官民学・業界連携
- 企業市民活動
- クラウド
- クラウドインテグレーション
- クラブ活動
- コーポレート
- 広報・マーケティング
- 攻撃者グループ
- もっと見る +
- 子育て、生活
- サイバー救急センター
- サイバー救急センターレポート
- サイバー攻撃
- サイバー犯罪
- サイバー・グリッド・ジャパン
- サプライチェーンリスク
- システム開発
- 趣味
- 障がい者採用
- 初心者向け
- 白浜シンポジウム
- 情シス向け
- 情報モラル
- 情報漏えい対策
- 人材開発・教育
- 診断30周年
- スレットインテリジェンス
- すごうで
- セキュリティ
- セキュリティ診断
- セキュリティ診断レポート
- 脆弱性
- 脆弱性管理
- ゼロトラスト
- 対談
- ダイバーシティ
- テレワーク
- データベース
- デジタルアイデンティティ
- 働き方改革
- 標的型攻撃
- プラス・セキュリティ人材
- モバイルアプリ
- ライター紹介
- ラックセキュリティアカデミー
- ランサムウェア
- リモートデスクトップ
- 1on1
- AI
- AIエージェント
- ASM
- CIS Controls
- CODE BLUE
- CTF
- CYBER GRID JOURNAL
- DevSecOps
- DX
- EC
- EDR
- IoT
- IR
- JSOC
- JSOC INSIGHT
- LAC Security Insight
- NDR
- OWASP
- SASE
- Tech Crawling
- XDR