

-
タグ
タグ
- アーキテクト
- アジャイル開発
- アプリ開発
- インシデントレスポンス
- イベントレポート
- カスタマーストーリー
- カルチャー
- 官民学・業界連携
- 企業市民活動
- クラウド
- クラウドインテグレーション
- クラブ活動
- コーポレート
- 広報・マーケティング
- 攻撃者グループ
- 子育て、生活
- サイバー救急センター
- サイバー救急センターレポート
- サイバー攻撃
- サイバー犯罪
- サイバー・グリッド・ジャパン
- サプライチェーンリスク
- システム開発
- 趣味
- 障がい者採用
- 初心者向け
- 白浜シンポジウム
- 情シス向け
- 情報モラル
- 情報漏えい対策
- 人材開発・教育
- 診断30周年
- スレットインテリジェンス
- すごうで
- セキュリティ
- セキュリティ診断
- セキュリティ診断レポート
- 脆弱性
- 脆弱性管理
- ゼロトラスト
- 対談
- ダイバーシティ
- テレワーク
- データベース
- デジタルアイデンティティ
- 働き方改革
- 標的型攻撃
- プラス・セキュリティ人材
- モバイルアプリ
- ライター紹介
- ラックセキュリティアカデミー
- ランサムウェア
- リモートデスクトップ
- 1on1
- AI
- AIエージェント
- ASM
- CIS Controls
- CODE BLUE
- CTF
- CYBER GRID JOURNAL
- DevSecOps
- DX
- EC
- EDR
- IoT
- IR
- JSOC
- JSOC INSIGHT
- LAC Security Insight
- NDR
- OWASP
- SASE
- Tech Crawling
- XDR





ランサムウェアという言葉が広く知られるようになりましたが、被害を想定し、組織としてどこまで備えられているか、明確に把握できているでしょうか。ランサムウェア対策では、感染を防ぐだけでなく、侵入された場合に被害を広げないこと、迅速に復旧できるよう準備しておくことが重要です。
ラックでは、ランサムウェアの特徴や感染経路、最新の攻撃手口、組織で取り組むべき対策を「ランサムウェア対策指南書」にまとめました。
被害を最小化するために必要な備え
ランサムウェアによる被害を抑えるためには、次の3つの観点から対策を考える必要があります。
- 感染の可能性を減らす
- 感染した際の影響を最小化する
- 感染後の迅速な復旧準備
さらに、感染が疑われる端末の取り扱いや状況の記録など、被害発生時に実施すべき対応と、避けるべき対応をあらかじめ把握しておくことも大切です。例えば、OSやソフトウェアの更新、ネットワークの分割、バックアップの確保など、平時から取り組める対策があります。一方、実際に被害が発生した際には、感染が疑われる端末をネットワークから隔離するなどの対応が求められます。不用意な再起動やシャットダウンなど、初動での対応がその後の調査や復旧に影響することもあります。
本指南書では、ランサムウェアの目的や仕組み、感染後の活動に加え、各組織で今日から取り組める対策や、被害発生時の対応について分かりやすく解説しています。さらに、ラックが観測した攻撃手口や、異常の早期発見、ダメージコントロール、復旧に有効な対策も紹介しています。自組織の対策に抜け漏れがないかを確認し、次に取り組むべき対策を整理するための実践的な一冊です。ランサムウェア対策を考えるために、ぜひご活用ください。
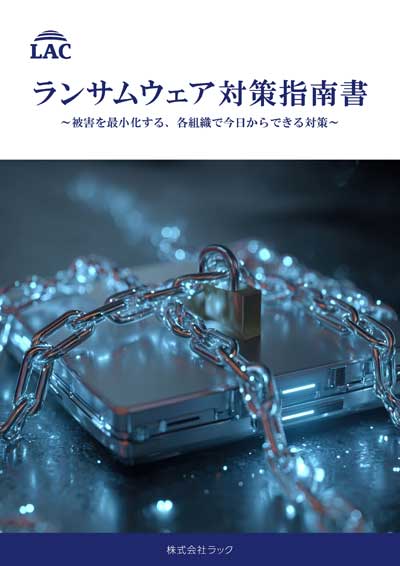
ランサムウェア対策指南書の目次
- 1章現代におけるランサムウェアの脅威
- 2章ランサムウェアの目的と仕組み
2.1 ランサムウェアの目的
2.2 ランサムウェアの感染経路と感染後の活動
2.3 ラックが観測した最新の手口 - 3章各組織で今日からできる対策
3.1 感染の可能性を減らす対策
3.2 感染した際の影響を最小化する対策
3.3 感染後の迅速な復旧準備 - 4章ラックが提供するソリューション
4.1 異常の早期発見
4.2 ダメージコントロールと復旧
4.3 被害が発生した際の調査 - 5章サイバー119をご利用いただく際の注意点
5.1 サイバー攻撃への対応における前提と基本方針
5.2 実施していただきたい対応
5.3 実施を避けていただきたい対応
ランサムウェア対策指南書ダウンロード

この記事をシェアする
関連記事

タグ
- アーキテクト
- アジャイル開発
- アプリ開発
- インシデントレスポンス
- イベントレポート
- カスタマーストーリー
- カルチャー
- 官民学・業界連携
- 企業市民活動
- クラウド
- クラウドインテグレーション
- クラブ活動
- コーポレート
- 広報・マーケティング
- 攻撃者グループ
- もっと見る +
- 子育て、生活
- サイバー救急センター
- サイバー救急センターレポート
- サイバー攻撃
- サイバー犯罪
- サイバー・グリッド・ジャパン
- サプライチェーンリスク
- システム開発
- 趣味
- 障がい者採用
- 初心者向け
- 白浜シンポジウム
- 情シス向け
- 情報モラル
- 情報漏えい対策
- 人材開発・教育
- 診断30周年
- スレットインテリジェンス
- すごうで
- セキュリティ
- セキュリティ診断
- セキュリティ診断レポート
- 脆弱性
- 脆弱性管理
- ゼロトラスト
- 対談
- ダイバーシティ
- テレワーク
- データベース
- デジタルアイデンティティ
- 働き方改革
- 標的型攻撃
- プラス・セキュリティ人材
- モバイルアプリ
- ライター紹介
- ラックセキュリティアカデミー
- ランサムウェア
- リモートデスクトップ
- 1on1
- AI
- AIエージェント
- ASM
- CIS Controls
- CODE BLUE
- CTF
- CYBER GRID JOURNAL
- DevSecOps
- DX
- EC
- EDR
- IoT
- IR
- JSOC
- JSOC INSIGHT
- LAC Security Insight
- NDR
- OWASP
- SASE
- Tech Crawling
- XDR