
-
タグ
タグ
- アーキテクト
- アジャイル開発
- アプリ開発
- インシデントレスポンス
- イベントレポート
- カスタマーストーリー
- カルチャー
- 官民学・業界連携
- 企業市民活動
- クラウド
- クラウドインテグレーション
- クラブ活動
- コーポレート
- 広報・マーケティング
- 攻撃者グループ
- 子育て、生活
- サイバー救急センター
- サイバー救急センターレポート
- サイバー攻撃
- サイバー犯罪
- サイバー・グリッド・ジャパン
- サプライチェーンリスク
- システム開発
- 趣味
- 障がい者採用
- 初心者向け
- 白浜シンポジウム
- 情シス向け
- 情報モラル
- 情報漏えい対策
- 人材開発・教育
- 診断30周年
- スレットインテリジェンス
- すごうで
- セキュリティ
- セキュリティ診断
- セキュリティ診断レポート
- 脆弱性
- 脆弱性管理
- ゼロトラスト
- 対談
- ダイバーシティ
- テレワーク
- データベース
- デジタルアイデンティティ
- 働き方改革
- 標的型攻撃
- プラス・セキュリティ人材
- モバイルアプリ
- ライター紹介
- ラックセキュリティアカデミー
- ランサムウェア
- リモートデスクトップ
- 1on1
- AI
- AIエージェント
- ASM
- CIS Controls
- CODE BLUE
- CTF
- CYBER GRID JOURNAL
- DevSecOps
- DX
- EC
- EDR
- IoT
- IR
- JSOC
- JSOC INSIGHT
- LAC Security Insight
- NDR
- OWASP
- SASE
- Tech Crawling
- XDR





こんにちは、ポストセールスおよびカスタマーサクセスを担当している林です。
企業を狙うサイバー攻撃の標的は、ネットワークや端末だけでなくアイデンティティへと広がっています。攻撃者が認証情報を窃取すると、正規ユーザーになりすましてシステムにアクセスし、不正な操作や情報窃取を進めるおそれがあります。こうした攻撃に備えるには、認証情報を保護するだけでなく継続的に保護する仕組みが求められます。
そのためのアプローチとして注目されているのが、Identity Threat Detection and Response(以下、ITDR)です。ITDRは、アイデンティティを狙った攻撃を検知し、調査や対応につなげることで、従来の認証やアクセス制御だけでは捉えきれないリスクへの対処を目指します。
これまでの記事では、認証基盤やアイデンティティ管理を中心に取り上げてきました。今回は少し視点を広げ、アイデンティティ保護に焦点を当ててみたいと思います。ITDRが求められる背景や、Okta, Inc.(以下、Okta)が提供するIdentity Threat Protection(以下、ITP)の考え方も交えながら、次のポイントについて整理していきます。
- なぜ今、アイデンティティが攻撃者の標的となっているのか
- ITDR(Identity Threat Detection and Response)が担う役割と特徴
- 認証情報だけでは防ぎきれない攻撃とは何か
- Oktaが考える認証後のリスクに対する新しいアプローチ
本記事では、ITDRの重要性を整理するとともに、Oktaが提供するIdentity Threat Protection(ITP)の考え方を交えながら、認証後のリスクへのアプローチを紹介します。自社の認証基盤やアイデンティティ対策を振り返り、認証情報を守るだけでなく、認証後の不審な動きにも対応できているかを考えるきっかけになれば幸いです。
なぜ今、ITDRが注目されているのか
多くの企業がMicrosoft 365やSalesforce、SlackなどのSaaSを利用し、シングルサインオン(SSO)によって、1つのアカウントから複数のシステムにアクセスすることが一般的になりました。こうした環境では、アカウントを乗っ取られると、複数の業務システムへの不正アクセスにつながるおそれがあります。
従来、企業はファイアウォールやVPNなどでネットワークの境界を防御し、システムを保護していました。しかし、クラウドサービスやSaaSの普及により、業務システムは社内ネットワークの外側にも広がっています。さらに、EDRやNDRなどのセキュリティ対策が普及したことで、マルウェアを利用した従来型の攻撃は発見されやすくなりました。一方で攻撃者は、フィッシングや漏えいした認証情報を悪用し、正規ユーザーとしてシステムへアクセスする手法へと移行しています。
認証情報を悪用されれば、業務システムへの不正アクセスだけでなく、権限の悪用や情報窃取、ランサムウェア攻撃の被害拡大につながる可能性があります。こうしたリスクに備えるため、アイデンティティを狙う脅威を検知し、対応につなげるITDRが注目されています。
アイデンティティを狙う攻撃の増加
アイデンティティを狙う攻撃には、次のようなものがあります。
- フィッシング:偽サイトなどを使い、ユーザーの認証情報を窃取する攻撃
- パスワードスプレー攻撃:よく使われるパスワードを多数のアカウントに試行する攻撃
- MFA疲労攻撃:多要素認証(MFA)の認証要求を繰り返し送り、ユーザーの誤承認を誘う攻撃
- 認証情報窃取マルウェア:端末上の認証情報やCookieを窃取するマルウェア
これらの攻撃への対策として、MFAの導入や認証ポリシーの強化は有効ですが、認証情報が窃取された場合や、正規の認証を経て侵入された場合には、認証時の制御だけでは不正な活動を捉えきれないことがあります。そのため、認証の成否だけでなく、認証後の操作やアカウントの利用状況も監視し、不審な動きを検知できる仕組みが求められています。
ITDRとは何か
ここで、ITDRについて簡単に整理してみます。ITDRは、アイデンティティを狙った脅威を検知し、調査や対応につなげるための考え方です。EDRが端末を保護対象とするのに対し、ITDRはアイデンティティを保護対象とします。
ITDRが担う役割
ITDRでは主に次のような脅威や設定上のリスクを監視します。
- 不審な認証
- 権限昇格
- アカウント侵害
- 特権アカウントの悪用
- 長期間利用されていないアカウント
- 過剰な権限付与や設定不備
また、侵入後の偵察活動や、正規アカウントを利用した横展開なども重要な監視対象です。攻撃者がアカウントを乗っ取り、権限を拡大しながら別のシステムへ侵入する場合、認証情報の窃取を防ぐだけでなく、その後の活動を検知して対応することが被害の拡大防止につながります。
ゼロトラストの考え方が広がるなか、ネットワークの内外だけでアクセスの安全性を判断するのではなく、ユーザーや端末、アクセス状況などを踏まえてリスクを評価することが求められています。ITDRは、こうしたアイデンティティを起点とした脅威への対策を担います。
ITDRソリューションに見るアイデンティティ保護の特徴
代表的なITDRソリューションでは認証ログだけでなく、エンドポイントなどの情報も組み合わせて分析することで、アイデンティティを狙った攻撃の兆候を早期に発見し、調査や対応につなげます。例えば、次のような端末情報や認証・アクセス情報を関連付けて分析します。
- 侵害が疑われる端末からの認証
- 普段とは異なる振る舞い
- 特権アカウントによる操作
- 既知の攻撃元からのアクセス
ITDRの価値は、このような情報を関連付けて分析することで、正規ユーザーを装った攻撃者の活動を早期に発見できる点にあります。
認証を守るだけでは防ぎきれない攻撃
ITDRによって不審な認証やアカウント侵害を検知できても、認証後のリスクには引き続き注意が必要です。近年、認証情報そのものではなく、認証後のセッションを悪用する攻撃も問題になっています。
セッションクッキーを窃取する攻撃
例えば、インフォスティーラーと呼ばれるマルウェアは、ブラウザ内に保存されている認証情報やセッションクッキーを窃取することがあります。この場合、IDやパスワードは漏えいしておらず、MFAも突破されていないにもかかわらず、不正利用が成立する可能性があります。つまり、攻撃者が狙う対象は認証情報だけでなくなりつつあるのです。
一般的なSaaSでは、認証成功後にセッション情報がブラウザへ保存されます。利用者が毎回パスワードを入力せずにシステムを利用できるのは、この仕組みによるものです。しかし、攻撃者が有効なセッションクッキーを窃取し、悪用できた場合、パスワードを知らなくても認証済みのユーザーになりすましてアクセスできる可能性があります。攻撃の条件によっては、MFAを毎回やり直すことなく不正利用されるおそれもあります。
パスワードの漏えいや認証の突破を防ぐだけでは、すべての不正アクセスを防げるとは限りません。認証が正常に完了した後も、セッションが安全に利用されているかを確認する必要があります。
認証後のリスクへの対応
こうした背景から、認証後の利用状況にも注目が集まっています。ここからは、認証後のリスクへのアプローチについて見ていきます。
セッション保護という考え方
前述したような認証後の攻撃に対応するには、認証時の判定だけでなく、認証後の利用状況を継続的に確認し、被害の拡大を防ぐ必要があります。
認証時に問題がなくても、その後にリスクが発生する可能性があります。そのため、認証完了後も利用端末の状態やユーザーのリスクレベル、利用コンテキストの変化を継続的に評価し、必要に応じて再認証やアクセス制御を行う考え方が注目されています。
例えば、リスクの上昇に応じて再認証を求めたり、セッションを失効させたりする方法があります。Okta Workforce Identityの機能であるIdentity Threat Protection(ITP)は、アイデンティティのリスクを継続的に評価し、変化に応じた対応を可能にします。主な機能には、次のものがあります。
| ITP | アイデンティティに対する脅威を継続的に評価し、リスクに応じて制御を行うための機能 |
|---|---|
| Entity Risk Policy | ユーザーのリスクレベルに応じて動作する機能 |
| Session Protection | セッション中のコンテキスト変化(IP変動、デバイス変動、シグナル受信など)に応じて動作する機能 |
| Universal Logout | リスク検知時に、利用者を複数のアプリケーションからログアウトさせる機能 |
※ ITPの詳細については、Okta Workforce Identityの製品ドキュメントをご参照ください。
Okta AIを活用したIdentity Threat Protection | Okta
提供条件は契約プランによって異なるため、詳細はOktaの最新のライセンス情報をご確認ください。
なお、ライセンス体系については、こちらもご参照ください。
プランと価格 | Okta
Oktaが考える認証後のアイデンティティ保護
ITDRは、アイデンティティを狙う脅威を検知し、対応につなげる重要なアプローチです。一方で、認証情報の窃取だけでなく、認証後のセッションを悪用する攻撃にも注意が必要です。そのため、アイデンティティ保護を考えるうえでは、認証時だけでなく認証後の利用状況も継続的に評価する考え方が注目されています。
Okta Workforce IdentityのITPは、こうした認証後のリスクにも対応するための機能を提供しています。Entity Risk PolicyやSession Protection、Universal Logoutなどを活用することで、リスクの変化に応じたセッションの制御や、連携するアプリケーションからのログアウトにつなげられます。ITDRによる脅威の検知・対応に加え、認証後の利用状況まで保護の対象に含めることが、クラウドサービスやSaaSを利用する企業がアイデンティティ対策を見直すうえで、押さえておきたい視点です。
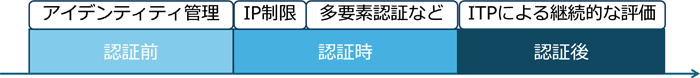
※ ITPの特徴は、認証そのものだけでなく、認証後の利用状況も継続的な評価対象としている点にあります。
Okta Workforce IdentityのITPを試してみた
実際に、認証後のリスク変化に応じてセッションが制御されるのか簡単に検証してみました。
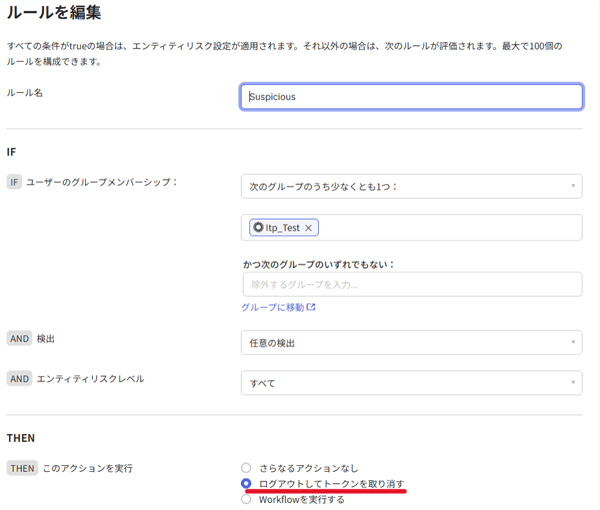
1. Entity Risk Policyを設定する
まず、「Entity Risk Policy」を設定します。これは、アイデンティティに潜むリスクの変化を検知したときのアクションを決めるポリシーです。今回は、検知したときのアクションに「ログアウトしてトークンを取り消す」を指定しました。なお、Entity RiskはOktaのリスクエンジンや外部シグナルなどをもとに評価されます。今回の検証では、動作確認のため管理者がユーザーのリスクレベルを手動で変更しています。
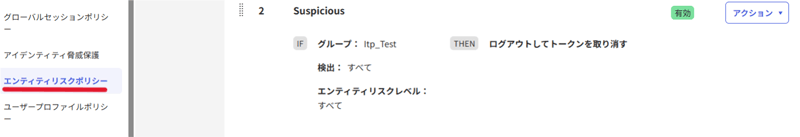
2. ユーザーのリスクレベルを変更する
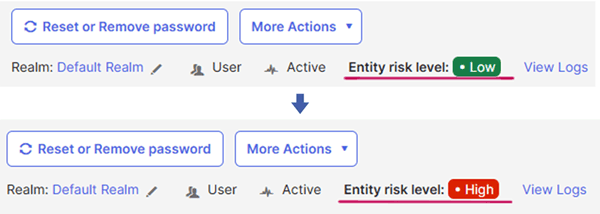
次に、セッションを確立した状態で、対象ユーザーのリスクレベルを「低」から「高」に変更します。
3. セッションが失効することを確認する
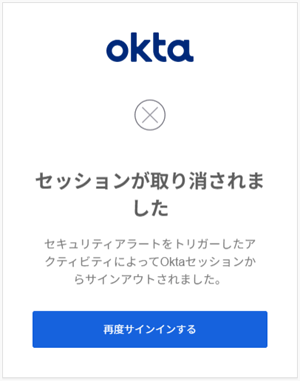
リスクレベルを変更すると、「セッションが取り消されました」と表示されました。
4. Entity Risk Reportで評価結果を確認する
Entity Risk Reportを確認すると、先ほど作成したポリシーで評価されたことが確認できました。
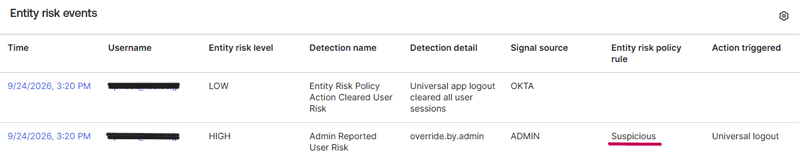
今回の検証環境では、セッション確立後にユーザーのリスクレベルを「低」から「高」に変更することで、利用中のセッションが失効し、Okta Workforce Identityからログアウトされることを確認しました。また、Entity Risk Reportからも、設定したポリシーによって評価とアクションが実行されたことを確認できました。
この結果から、認証時の判定だけでなく、認証後のリスク変化に応じてセッションを制御できることが分かります。さらに、あらかじめTrusted Zoneを設定するなどして、Session Protectionを利用することで、アクティブなセッション中のコンテキスト変化も評価対象にできます。
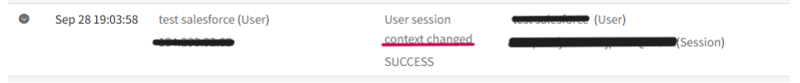
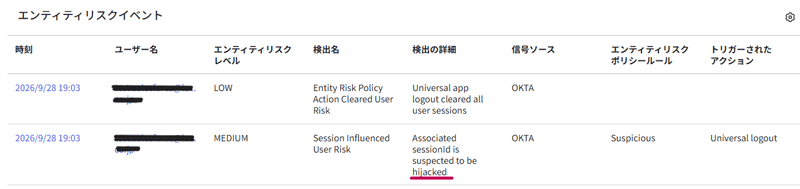
Universal Logoutを利用すれば、認証後にリスクが高まった利用者に対して、Okta Workforce Identityだけでなく、対応する複数のアプリケーションからのログアウトを実施することも可能です。対応しているアプリケーションとして、Box、Google Workspace、Salesforceなどがあります。
※ 対応しているアプリケーションは以下のリンクでご確認ください。
Universal Logoutに対応するサードパーティアプリ
実運用では、CrowdStrike、Netskopeなどの外部リスクシグナルと連携することで、端末やアイデンティティのリスク情報を活用した高度な制御も期待できます。
さいごに
クラウドサービスやSaaSが普及した現在、アイデンティティはサイバー攻撃の主要な標的となっています。ITDRは、不審な認証やアカウントの侵害、権限の悪用などを検知し、被害の拡大を防ぐうえで重要なアプローチです。
しかし、攻撃者の標的は認証情報だけでなく、認証後のセッションにも広がりつつあります。ゼロトラストの文脈では「認証時を強化すること」が注目されがちですが、今後は、認証を通過した後の利用状況をどう継続的に保護するかという視点も重要になるのではないでしょうか。ITDRの有効性は今後も変わりませんが、その先にある認証後のリスクまで視野を広げることが、今後のアイデンティティ保護を検討するうえで欠かせません。
今回の記事が、自社のアイデンティティ対策を見直すきっかけになれば幸いです。自社の認証基盤やアイデンティティ対策について、認証情報の保護だけでなく、認証後のリスクへの対応も含めて見直したい場合は、ラックまでお気軽にお問い合わせください。
プロフィール
林 達也
Okta製品を担当し、カスタマーサクセスマネジメント活動を行っています。
Okta Certification Administratorを取得。
アイデンティティ管理について、分かりやすく発信していきたいと思います。
この記事をシェアする
関連記事

タグ
- アーキテクト
- アジャイル開発
- アプリ開発
- インシデントレスポンス
- イベントレポート
- カスタマーストーリー
- カルチャー
- 官民学・業界連携
- 企業市民活動
- クラウド
- クラウドインテグレーション
- クラブ活動
- コーポレート
- 広報・マーケティング
- 攻撃者グループ
- もっと見る +
- 子育て、生活
- サイバー救急センター
- サイバー救急センターレポート
- サイバー攻撃
- サイバー犯罪
- サイバー・グリッド・ジャパン
- サプライチェーンリスク
- システム開発
- 趣味
- 障がい者採用
- 初心者向け
- 白浜シンポジウム
- 情シス向け
- 情報モラル
- 情報漏えい対策
- 人材開発・教育
- 診断30周年
- スレットインテリジェンス
- すごうで
- セキュリティ
- セキュリティ診断
- セキュリティ診断レポート
- 脆弱性
- 脆弱性管理
- ゼロトラスト
- 対談
- ダイバーシティ
- テレワーク
- データベース
- デジタルアイデンティティ
- 働き方改革
- 標的型攻撃
- プラス・セキュリティ人材
- モバイルアプリ
- ライター紹介
- ラックセキュリティアカデミー
- ランサムウェア
- リモートデスクトップ
- 1on1
- AI
- AIエージェント
- ASM
- CIS Controls
- CODE BLUE
- CTF
- CYBER GRID JOURNAL
- DevSecOps
- DX
- EC
- EDR
- IoT
- IR
- JSOC
- JSOC INSIGHT
- LAC Security Insight
- NDR
- OWASP
- SASE
- Tech Crawling
- XDR