
-
タグ
タグ
- アーキテクト
- アジャイル開発
- アプリ開発
- インシデントレスポンス
- イベントレポート
- カスタマーストーリー
- カルチャー
- 官民学・業界連携
- 企業市民活動
- クラウド
- クラウドインテグレーション
- クラブ活動
- コーポレート
- 広報・マーケティング
- 攻撃者グループ
- 子育て、生活
- サイバー救急センター
- サイバー救急センターレポート
- サイバー攻撃
- サイバー犯罪
- サイバー・グリッド・ジャパン
- サプライチェーンリスク
- システム開発
- 趣味
- 障がい者採用
- 初心者向け
- 白浜シンポジウム
- 情シス向け
- 情報モラル
- 情報漏えい対策
- 人材開発・教育
- 診断30周年
- スレットインテリジェンス
- すごうで
- セキュリティ
- セキュリティ診断
- セキュリティ診断レポート
- 脆弱性
- 脆弱性管理
- ゼロトラスト
- 対談
- ダイバーシティ
- テレワーク
- データベース
- デジタルアイデンティティ
- 働き方改革
- 標的型攻撃
- プラス・セキュリティ人材
- モバイルアプリ
- ライター紹介
- ラックセキュリティアカデミー
- ランサムウェア
- リモートデスクトップ
- 1on1
- AI
- AIエージェント
- ASM
- CIS Controls
- CODE BLUE
- CTF
- CYBER GRID JOURNAL
- DevSecOps
- DX
- EC
- EDR
- IoT
- IR
- JSOC
- JSOC INSIGHT
- LAC Security Insight
- NDR
- OWASP
- SASE
- Tech Crawling
- XDR





2026年6月、LAC WATCHでは、2026年4月に観測したPoisonXドライバを用いた日本組織への攻撃キャンペーンについて報告しました。前回の記事では、モジュール型マルウェア「10FXRAT」と、カーネルドライバ「PoisonX」を悪用したセキュリティ製品の妨害について取り上げるとともに、5月以降の攻撃活動で確認された、正規に署名されたドライバを悪用する手法への変化についても紹介しました。
その後も10FXRATを用いた攻撃活動は継続しており、使用される検体を分析する中で、機能が段階的に変化していることを確認しました。具体的には、8~9月に確認した検体では、プラグインに処理を委譲するタスクが拡張されていました。また、9月の検体では、暗号資産ウォレットに関連する情報を探索する処理が、組み込みタスクとして10FXRAT本体に追加されていました。さらに、配布・実行方法にも変化が見られ、9月末には複数のコンポーネントを独自形式のパッケージにまとめて配布する手法が確認されています。
本記事では、8~9月に確認した機能面の変化を中心に、10FXRATの機能拡張と新たな配布・実行方法について紹介します。なお、本稿には、2026年10月14日から16日に開催されたセキュリティカンファレンス「Virus Bulletin Conference 2026」(VB2026)において、「Under the Surface: Inside the Evolving 10FXRAT Campaign」の題で発表した内容の一部を反映しています。
10FXRATの機能の変遷
まず、10FXRATに実装されている機能の特徴を把握するため、過去の検体との比較を通じて、本体とプラグインの役割分担がどのように変化してきたかを整理します。なお、ここで示す時期はPEヘッダのタイムスタンプに基づくものであり、各機能の正確な開発時期を示すものではない可能性があります。
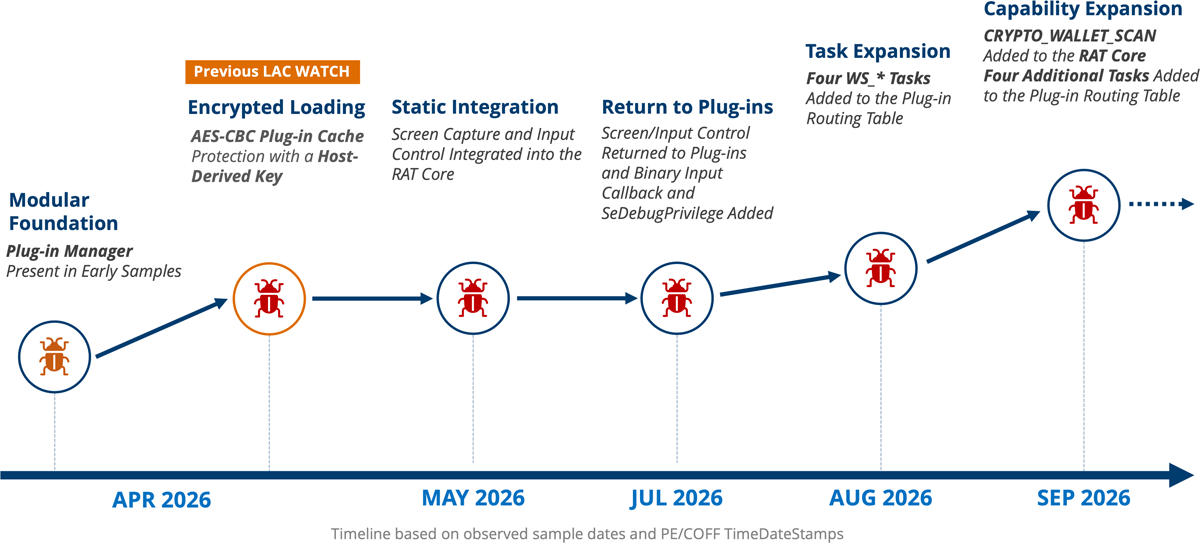
4月に観測した初期の検体には、プラグイン管理機構を備えたモジュール型の構成が確認されました。前回記事で紹介した検体には、コンピュータ名およびCドライブのボリュームシリアル番号から生成した鍵を用いて、プラグインキャッシュ(plugin.dat)をAES-256-CBC方式で暗号化し、読み込み時に復号する仕組みが実装されていました。
5~6月の検体では、画面取得やマウス・キーボード操作の機能が本体に統合されていました。一方、7月の検体では、これらの機能が再びプラグインとして分離されています。また、本体には、C2サーバから受信したバイナリデータをプラグインに渡すコールバック機構と、SeDebugPrivilegeを有効化する処理が追加されていました。
8~9月に確認した検体では、プラグインに処理を委譲するタスクの種類が増加していました。さらに、9月の検体では、ウォレット関連情報を探索する処理が本体に組み込まれていました。
このように、10FXRATには機能の追加だけでなく、各機能を本体とプラグインのどちらで処理するかという構成面にも変化が見られます。
10FXRATの機能拡張
モジュール型RATである10FXRATは、必要なプラグインをC2サーバから受信し、メモリ上にロードすることで機能を拡張します。C2サーバからコマンドID"0x10"のリクエストを受信すると、JSONペイロードで指定されたタスクを処理します。タスクは、10FXRAT本体が処理する「組み込みタスク」と、プラグインに処理を委譲する「プラグイン向けタスク」に分類できます。前回の記事では、未実装の項目を含む22種類の組み込みタスクと、57種類のプラグイン向けタスクを紹介しました。
プラグイン向けタスクの拡張
前回の記事で取り上げた10FXRATと比較すると、7月下旬から9月に確認した検体では、プラグイン向けタスクが計9種類追加されていました。これに伴い、タスク名と対応するプラグインを紐付けるテーブルのエントリ数は、57件から66件へ増加していました。表1に、追加されたタスクと、タスク名から推定される機能を示します。
| 時期 | タスク名 | 名称から推定される機能 |
|---|---|---|
| 7月下旬 | UNICODE_INPUT | Unicode文字の入力 |
| 8月下旬 | WS_ENUM | セッション関連の対象列挙 |
| 8月下旬 | WS_PACK_LOCAL | ローカルデータの収集・梱包 |
| 8月下旬 | WS_DOWNLOAD_SESSION | セッション情報の取得・転送 |
| 8月下旬 | WS_KILL_BROWSERS | ブラウザプロセスの終了 |
| 9月 | TG_LIVE_PATCH_SHIELD | Telegram関連の保護機能に対する変更 |
| 9月 | TG_LIVE_PATCH_ARCHIVE | Telegram関連のアーカイブ処理やデータの変更 |
| 9月 | TG_LIVE_SET_PROXY | Telegram関連のプロキシ設定変更 |
| 9月 | WS_CLEAN | セッション関連データの消去・整理 |
必要なプラグインをC2サーバへ要求する仕組み
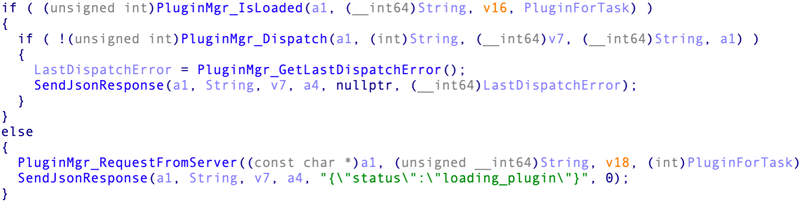
追加された9件のタスクは、いずれもall_pluginsというプラグイン識別子に対応付けられていました。10FXRAT本体は、PluginMgr_IsLoaded関数を使用して対応するプラグインのロード状態を確認します。
プラグインがロード済みの場合は、PluginMgr_Dispatch関数に処理を渡します。未ロードの場合は、PluginMgr_RequestFromServer関数がプラグイン識別子all_pluginsをJSONデータに格納し、コマンドID"0x20"を指定してC2サーバへ送信することで、プラグインの取得を要求します。併せて、受信したタスクに対する応答として、{"status":"loading_plugin"}を返します(図2)。
ウォレット関連情報を探索する組み込みタスクの追加
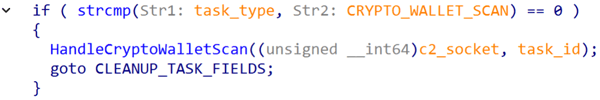
プラグイン向けタスクの拡張とは別に、9月に確認した検体では、ウォレット関連情報を探索するCRYPTO_WALLET_SCANが、10FXRAT本体によって処理される組み込みタスクとして追加されていました(図3)。
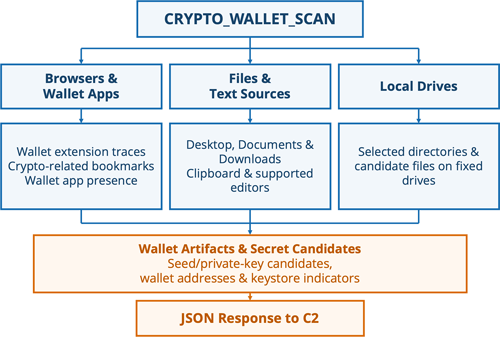
このタスクは、ブラウザプロファイル内に存在するウォレット拡張機能の痕跡、暗号資産関連のブックマーク、およびウォレットアプリケーションの存在を確認します。さらに、Desktop、Documents、Downloadsなどに保存された候補ファイル、クリップボード、対応するテキストエディタから取得したテキストを調査し、シードフレーズ、秘密鍵、暗号資産アドレスなどの形式に一致する候補文字列を探索します。また、固定ドライブ上の一部ディレクトリおよび候補ファイルも探索対象です。
図4に、探索対象から検出結果を収集し、C2サーバへ返すまでの流れを示します。図中の青色は探索対象を、オレンジ色は検出結果およびC2サーバへの応答を示します。
検出結果は、ウォレット関連の痕跡および秘密情報の候補としてJSON形式にまとめられます。応答データには、受信したタスクの識別子であるtaskIdと、検出結果を格納するdataが含まれます。dataには、検出結果の配列であるitems、分類別の件数を示すcounts、要約情報を格納するsummary、および総件数を示すtotalが格納されます。各フィールドの内容を表2に示します。
また、本検体における具体的な探索対象および検出結果の形式を、Appendixの表4~表8に示します。探索によって検出されたウォレット関連の痕跡や秘密情報の候補は、候補文字列または固定の検出マーカーとして、C2サーバへの応答に含まれます。
| フィールド | 内容 |
|---|---|
| taskId | 受信したタスクの識別子。 |
| data | 検出結果や集計情報を格納するオブジェクト。 |
| items | 個別の検出結果を格納する配列。 |
| source | 各検出結果の分類を示す値。extension、address、desktop、bookmark、file、clipboard、mnemonic、keyのいずれか。 |
| name | ウォレット名、検出形式、関連ドメインなど。 |
| coin | 通貨種別または検出形式を示すラベル。MNEM、JSON、APPなども使用。 |
| address | 暗号資産アドレス、秘密情報の候補文字列、または固定の検出マーカーを格納。 |
| browser / profile | 関連するブラウザプロファイル。該当しない場合は空文字列。 |
| path | 取得元のパス、または(clipboard)などの取得元を示すラベル。 |
| counts | 分類別の検出レコード数。 |
| summary | 検出分類を中国語のラベルで連結した要約。 |
| total | 検出レコードの総数。 |
生成されたJSONは、SendJsonResponse関数を通じてC2サーバへ送信されます。同関数は、応答データを{"taskId":"...","data":{...}}の形式に整形し、SendPacket関数を通じてコマンドID"0x11"を指定して送信します。
なお、addressフィールドには、暗号資産アドレスに加え、シードフレーズや秘密鍵の候補文字列、固定の検出マーカーも格納されます。Ethereum keystoreに関連する文字列を検出した場合、内容全体は収集せず、encryptedkeystorejsonという固定の検出マーカーを記録します。
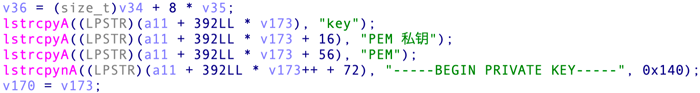
また、検体に含まれるコードの特徴として、図5に示すCRYPTO_WALLET_SCANの検出結果生成処理では、中国語の簡体字で「秘密鍵」を意味する「私钥」という文字列を確認しました。PEM形式の秘密鍵に関連する文字列を検出した場合、結果名には「PEM私钥」が設定されます。また、16進数形式の秘密鍵候補には「HEX私钥」という表記が用いられており、複数の結果ラベルに中国語が含まれています。
なお、図5のPEM形式に関する処理では、秘密鍵そのものではなく、固定の検出マーカーが結果として設定されます。
ソフトウェア情報収集の拡張
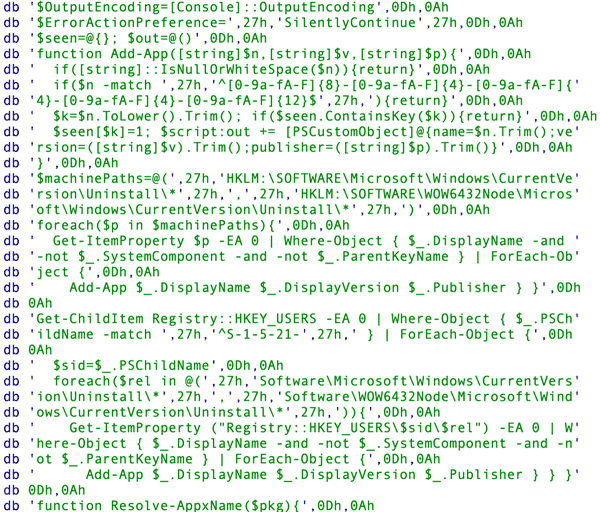
また、インストール済みソフトウェアの一覧を取得する組み込みタスクGET_SOFTWARE_LISTも拡張されていました。このタスクは、図6に示すPowerShellスクリプトを実行してソフトウェア情報の取得を試みます。取得処理が成功を示す結果を返さない場合、RAT本体はレジストリを直接列挙する処理へ切り替えます。
PowerShellによる取得対象には、端末全体および参照可能な各ユーザーのインストール済みソフトウェア情報に加え、AppXアプリケーションの情報が含まれます。取得結果は、取得元、件数、およびソフトウェア一覧を含むJSON形式でC2サーバへ送信されます。
プラグインの実行管理の拡張
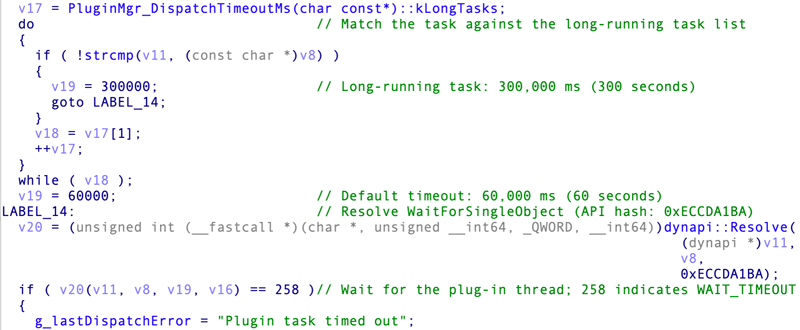
加えて、特定のタスクに対する実行完了の待機時間上限も拡張されました。通常、プラグインのタスク処理を別スレッドで実行する場合の待機時間上限は60秒ですが、WS_PACK_LOCAL、WS_DOWNLOAD_SESSION、WS_CLEAN、TG_DOWNLOAD_TDATA、DOWNLOAD_FILE、UPLOAD_FILE、CLEAN_TRACES、EXEC_FILE、BROWSER_PASSWORDS、BROWSER_COOKIES、BROWSER_EXTENSIONSの11タスクでは、300秒に延長されています(図7)。
独自パッケージを用いた新たな配布・実行方法
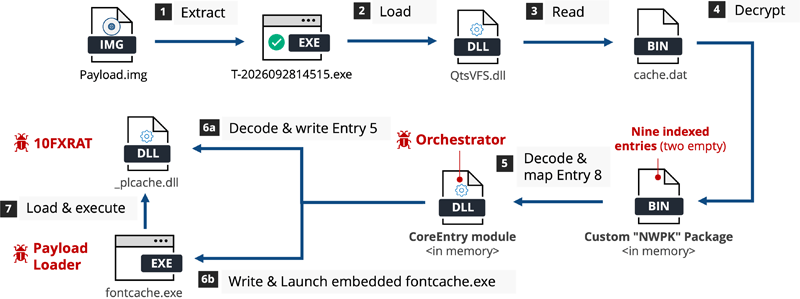
図8に、2026年9月下旬に確認した新たなドロッパーの代表的な実行チェーンを示します。このドロッパーは、複数のコンポーネントを、9つのエントリで構成される独自のNWPKパッケージに格納しています。なお、図では一部の実行経路およびファイル配置を省略しています。
IMGファイルから展開された実行ファイルがQtsVFS.dllを読み込むと、同DLLはcache.datをデコードし、NWPKパッケージをメモリ上に展開します。続いて、パッケージ内のエントリ8を取り出してデコードし、CoreEntryモジュールをメモリ上に手動マッピングしたうえで、その処理を呼び出します。
制御を受け取ったCoreEntryモジュールは、防御回避用コンポーネントの展開・起動や、後続コンポーネントの展開・起動を統括します。続いて、10FXRAT本体を格納する_plcache.dllを準備します。同ファイルを新規に作成する必要がある場合は、メモリ上のエントリ5を直接デコードして書き出します。その後、CoreEntryモジュールは内包するfontcache.exeを配置して起動します。
起動されたfontcache.exeは、カスタムのペイロードローダーとして動作します。_plcache.dllをロードし、エクスポート関数StartPayloadを呼び出すことで、10FXRATを実行します。
cache.datは、先頭1バイト(本検体では0x42)をXORシードとするIncrementing XORによりデコードされます。2バイト目以降の各バイトは、XORシードを起点として1ずつ増加するXORキーで処理されます。デコード後のデータは、図9に示すように、先頭4バイトに「NWPK」というマジック値を持つパッケージです。
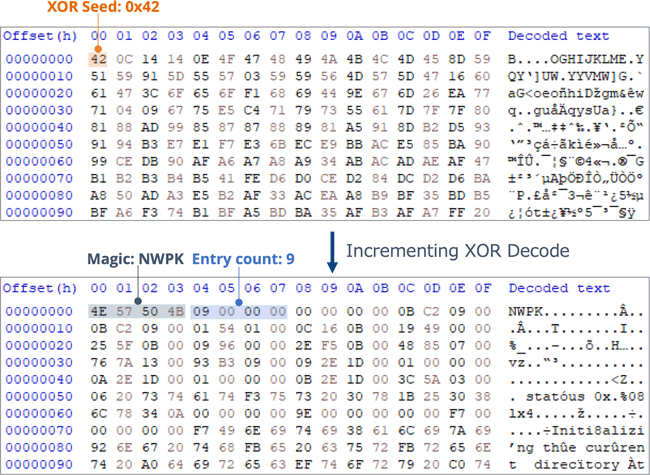
NWPKパッケージは、図10に示すように、マジック値、エントリ数、9エントリ分のテーブル、およびエンコードされたエントリデータで構成されています。テーブルには、各エントリの相対オフセットとエンコード後のデータサイズが、それぞれ4バイトで格納されています。相対オフセットは、テーブル直後に配置されたエントリデータ領域の先頭を基準とします。
デコードされたNWPKパッケージ全体は、QtsVFS.dllによってファイルとして保存されることなく、メモリ上のデータとして後続の処理に引き渡されます。

各エントリの内容と役割を表3に示します。エントリ0~3には、防御回避に使用されるコンポーネントが格納されています。エントリ4にはSecond Loaderが、エントリ5には最終ペイロードである10FXRATが格納されています。
CoreEntryモジュールは、エントリ4およびエントリ5のデータを、それぞれheartbeat.cacheおよびprofile.cfgとして、エンコードされた状態で配置します。また、_plcache.dllを新規作成する場合は、メモリ上のエントリ5を直接デコードして書き出します。
エントリ6および7は予約済みのエントリであり、デコード後のデータは空です。エントリ8には、処理全体を統括するCoreEntryモジュールが格納されており、その内部にはfontcache.exeが埋め込まれています。
| エントリ | 内容 | デコード後サイズ (バイト) |
主な役割・配置方法 |
|---|---|---|---|
| 0 | KillAVフォールバック用シェルコード | 106,582 | エントリ1のロード、または実行関数の取得に失敗した場合の代替処理。 |
| 1 | KillAVモジュール | 87,040 | セキュリティ製品の動作妨害。 |
| 2 | GLCKIo/ENEドライバ | 18,712 | 物理メモリへのアクセスを提供し、カーネルコールバックの改変に使用されるドライバ。エンコードされた状態でeneio64.datとして配置される。 |
| 3 | PROCEXP152ドライバ | 38,408 | 対象プロセス内で指定されたハンドルを閉じるドライバ。エンコードされた状態でprocexp.datとして配置される。 |
| 4 | Second Loader | 492,871 | エンコードされた状態でheartbeat.cacheとして配置される。管理者権限への昇格に失敗した場合は、メモリ上のエントリ4を直接デコードして使用する。デコード後のペイロードファイルとしてcache.dbを参照するが、本攻撃チェーンにおいて当該ファイルは確認できていない。そのため、最終ペイロードが実行されることは確認できていない。 |
| 5 | 10FXRAT | 635,794 | profile.cfgにはエンコードされた状態で、_plcache.dllにはデコードされた状態で配置される。fontcache.exeは_plcache.dllをロードするほか、CoreEntryには10FXRATを直接ロードする経路も存在する。 |
| 6~7 | 空エントリ | 各0 | エンコード状態では各1バイト、デコード後はいずれも0バイト。 |
| 8 | CoreEntryモジュール | 219,707 | 各コンポーネントの展開・起動処理を統括し、埋め込まれたfontcache.exeをファイルとして書き出した後に起動する。 |
なお、profile.cfgが配置されることは確認していますが、今回確認した実行経路では、このファイルを読み込む処理は確認できていません。また、本ドロッパーには、組み込みタスクとしてCRYPTO_WALLET_SCANを備える、9月に確認された系列の10FXRATが格納されていました。
攻撃痕跡の確認方法と検出
9月末に確認されたドロッパーでは、ログオン時にfontcache.exeを起動するスケジュールタスク「MicrosoftDeviceSetup」を登録する処理が確認されています。このようなスケジュールタスクの登録、カーネルドライバおよび関連ファイルの配置は、調査の手がかりとなります。
本稿で紹介した関連ファイルや不審な実行ファイルとDLLの組み合わせに加え、プロセス起動および通信の記録を照合することで、侵害の有無や影響範囲を調査できます。具体的な確認方法の一例については、前回の「攻撃痕跡の確認方法と検出」をご参照ください。
さいごに
今回は、継続的に攻撃に利用されている10FXRATの変更点と、新たな配布・実行手法について紹介しました。
本攻撃キャンペーンは現在も継続しており、私たちの観測では、当初は日本および中国語圏の組織が主な標的でしたが、その後、インドなどアジアの他地域にも標的が拡大しています。攻撃者は今後も機能の改良や検知回避技術の高度化を進め、新たな攻撃キャンペーンに同種のマルウェアを利用する可能性があります。
本キャンペーンの背後にいる攻撃者グループについては、標的地域や誘導テーマがValleyRAT・Atlas RATのキャンペーンと類似しているほか、一部のC2インフラの重複も確認しており、「Silver Fox」や「TA4922」として追跡される活動との関連性が示唆されます。ただし、これらの共通点は活動間の関連性を示すものにとどまり、同一の攻撃者による活動であるかどうかについては、引き続き調査が必要です。
これらの状況を踏まえ、組織は日々のセキュリティ運用とインシデント対応プロセスを強化するとともに、脆弱性の放置や不適切なアカウント管理といった「攻撃の起点」を継続的に排除することが重要です。さらに、EDRを活用したエンドポイントの挙動監視や、ネットワーク機器による不正通信の検知・遮断など、多層的な防御対策を講じることが不可欠です。
私たちは今後も、これらのマルウェアについて継続的に調査を行い、その結果を広く発信してまいります。ぜひ日々のセキュリティ対策にお役立てください。
Appendix
| ブラウザ | 探索先のパス |
|---|---|
| Google Chrome | %LOCALAPPDATA%¥Google¥Chrome¥User Data |
| Microsoft Edge | %LOCALAPPDATA%¥Microsoft¥Edge¥User Data |
| Brave | %LOCALAPPDATA%¥BraveSoftware¥Brave-Browser¥User Data |
| Vivaldi | %LOCALAPPDATA%¥Vivaldi¥User Data |
| Opera | %APPDATA%¥Opera Software¥Opera Stable |
| 360 Chrome | %LOCALAPPDATA%¥360Chrome¥Chrome¥User Data |
| QQBrowser | %LOCALAPPDATA%¥Tencent¥QQBrowser¥User Data |
※ 上記のベースパス配下で、拡張機能はDefaultおよびProfile 1~5、ブックマークはDefaultおよびProfile 1~2を探索します。
| 検体内のウォレット名 | 拡張機能ID |
|---|---|
| MetaMask | nkbihfbeogaeaoehlefnkodbefgpgknn |
| Phantom | bfnaelmomeimhlpmgjnjophhpkkoljpa |
| TronLink | ibnejdfjmmkpcnlpebklmnkoeoihofec |
| Trust Wallet | egjidjbpglichdcondbcbdnbeeppgdph |
| Coinbase Wallet | hnfanknocfeofbddgcijnmhnfnkdnaad |
| TokenPocket | aiifbnbfobpmeekipheeijimdpnlpgpp |
| Binance Wallet | fhbohimaelbohpjbbldcngcnapndodjp |
| OKX Wallet | mcohilncbfahbmgdjkbpemcciiolgcge |
| Kaia Wallet | jblndlipeogpafnldhgmapagcccfchpi |
| SafePal | lgmpcpglpngdoalbgeoldeajfclnhafa |
| Yoroi | ffnbelfdoeiohenkjibnmadjiehjhajb |
| Braavos | jnlgamecbpmbajjfhmmmlhejkemejdma |
| Exodus | aholpfdialjgjfhomihkjbmgjidlcdno |
| Solflare | bhhhlbepdkbapadjdnnojkbgioiodbic |
| Ledger Live | kpfopkelmapcoipemfendmdcghnegimn |
| Rabby | acmacodkjbdgmoleebolmdjonilkciol |
| UniSat | ppbibelpcjmhbdihakflkdcoccbgmpog |
| Keplr | dmkamcknagkcnhfkjfdmlhplmlejjocd |
| Ronin | fnjhmkhhmkbjkkabndcnnogagogbneec |
| キーワード | 関連するサイト・サービス |
|---|---|
| binance.com | Binance |
| okx.com | OKX |
| coinbase.com | Coinbase |
| kraken.com | Kraken |
| huobi.com | Huobi/HTX |
| gate.io | Gate.io |
| bybit.com | Bybit |
| kucoin.com | KuCoin |
| bitget.com | Bitget |
| mexc.com | MEXC |
| uniswap | Uniswap |
| pancakeswap | PancakeSwap |
| opensea.io | OpenSea |
| metamask.io | MetaMask |
| アプリケーション | 実行ファイル名の指標 |
|---|---|
| Exodus | Exodus.exe |
| Electrum | Electrum.exe |
| Wasabi Wallet | Wasabi Wallet.exe |
| Atomic Wallet | Atomic.exe |
| Ledger Live | Ledger Live.exe |
| Bitcoin Core | Bitcoin-qt.exe |
| Guarda | Guarda.exe |
| 検出対象 | 主な検出形式・検索指標 | 応答JSONのフィールド値(例) |
|---|---|---|
| シードフレーズ候補 | BIP39形式を想定した12・15・18・21・24語の単語列 | source=mnemonic、name=BIP39 <n>-word、coin=MNEM |
| 秘密情報・ウォレット関連のファイル候補 | ファイル内のキーワード。主な例はmnemonic、seed phrase、recovery phrase、private key、keystore、wallet.dat | source=file、coin=FILE。nameには一致したキーワードを設定 |
| 16進数形式の秘密鍵候補 | 16進数の文字列パターン | name=HEX 私钥またはname=HEX 私钥 (<n>)、coin=HEX |
| WIF形式の秘密鍵候補 | Bitcoin、Litecoin、Dogecoin系のWallet Import Formatに相当する文字列パターン | nameはBTC WIF、LTC WIF、DOGE WIF、LTC/DOGE WIF。coin=WIF |
| HDウォレットの拡張秘密鍵候補 | xprv、yprv、zprv、Yprv、Zprv、tprvを接頭辞に持つ文字列パターン | name=BTC xprv、name=BTC yprv、coin=XPRV |
| Cardano形式の秘密鍵候補 | xprv1で始まるBech32風の文字列パターン | name=ADA xprv、coin=ADA |
| NEAR形式の秘密鍵候補 | ed25519:を接頭辞に持つ文字列パターン | name=NEAR ed25519、coin=NEAR |
| Solana形式の秘密鍵候補(Base58) | Base58形式の文字列パターン | name=Solana Base58、coin=SOL |
| Solana形式の鍵ペア候補(JSON配列) | 0~255の整数64個からなる配列パターン | name=Solana JSON、coin=SOL、address=[64-byte keypair]。addressは固定の検出マーカー |
| Stellar形式のシークレットシード候補 | Stellarのシークレットシードに相当する文字列パターン | name=XLM Seed、coin=XLM |
| PEM形式の秘密鍵に関連する文字列 | -----BEGIN以降にPRIVATE KEYを含むテキスト | name=PEM 私钥、coin=PEM、address=-----BEGIN PRIVATE KEY-----。addressは固定の検出マーカー |
| Ethereum keystoreに関連する文字列 | ciphertextに加え、"kdf"、scrypt、pbkdf2のいずれかを含むテキスト | name=ETH Keystore、coin=JSON、address=encrypted keystore json。addressは固定の検出マーカー |
| ウォレットアドレス候補 | Ethereum、Bitcoin、Litecoin、BNB、TRON系に対応付けられたアドレス形式 | nameとcoinにETH/USDT、BTC、LTC、BNB、TRX/USDTを設定 |
| ウォレットファイル名の痕跡 | wallet.datという名前のファイル | source=key、name=Bitcoin Core wallet.dat、coin=DAT |
※ 通貨名・形式名は検体内の分類に従います。<n>は可変の数値を示します。
IoC(Indicators of Compromise)
| Indicator | Type | Context |
|---|---|---|
| 3a1ef9df6548f08c18eab79e59e41a1eab25e293ad3f98c9ddd66b722f168f2d | SHA-256 | 10FXRAT |
| b7f157ddad2c98faa2dcdef0bb7ef9684c42c1e5c1c235d46a0ecfbeb3d6baf5 | SHA-256 | 10FXRAT |
| 71935a373e47054701c167519048798a798b018cb975428dbed0325ce17fcb39 | SHA-256 | 10FXRAT |
| 965f316f03f4f11028799d2e2101f33505c0f89e12342fb8d9616ff3ad563fb1 | SHA-256 | Fake Installer |
| 498b0208c249cc871510253a1fb7bb77689050e1b6f65089d6f3d1013ca8afd0 | SHA-256 | Disk Image |
| 2d0700fa32ebdb82e5feaff05fed361b2deaca681f307992e10bacd0a3c270e1 | SHA-256 | Disk Image |
| 192.253.225[.]179 | C2 | 10FXRAT |
| 183.90.187[.]82 | C2 | 10FXRAT |
| 103.12.149[.]100 | C2 | 10FXRAT |
この記事をシェアする
関連記事


タグ
- アーキテクト
- アジャイル開発
- アプリ開発
- インシデントレスポンス
- イベントレポート
- カスタマーストーリー
- カルチャー
- 官民学・業界連携
- 企業市民活動
- クラウド
- クラウドインテグレーション
- クラブ活動
- コーポレート
- 広報・マーケティング
- 攻撃者グループ
- もっと見る +
- 子育て、生活
- サイバー救急センター
- サイバー救急センターレポート
- サイバー攻撃
- サイバー犯罪
- サイバー・グリッド・ジャパン
- サプライチェーンリスク
- システム開発
- 趣味
- 障がい者採用
- 初心者向け
- 白浜シンポジウム
- 情シス向け
- 情報モラル
- 情報漏えい対策
- 人材開発・教育
- 診断30周年
- スレットインテリジェンス
- すごうで
- セキュリティ
- セキュリティ診断
- セキュリティ診断レポート
- 脆弱性
- 脆弱性管理
- ゼロトラスト
- 対談
- ダイバーシティ
- テレワーク
- データベース
- デジタルアイデンティティ
- 働き方改革
- 標的型攻撃
- プラス・セキュリティ人材
- モバイルアプリ
- ライター紹介
- ラックセキュリティアカデミー
- ランサムウェア
- リモートデスクトップ
- 1on1
- AI
- AIエージェント
- ASM
- CIS Controls
- CODE BLUE
- CTF
- CYBER GRID JOURNAL
- DevSecOps
- DX
- EC
- EDR
- IoT
- IR
- JSOC
- JSOC INSIGHT
- LAC Security Insight
- NDR
- OWASP
- SASE
- Tech Crawling
- XDR