

-
タグ
タグ
- アーキテクト
- アジャイル開発
- アプリ開発
- インシデントレスポンス
- イベントレポート
- カスタマーストーリー
- カルチャー
- 官民学・業界連携
- 企業市民活動
- クラウド
- クラウドインテグレーション
- クラブ活動
- コーポレート
- 広報・マーケティング
- 攻撃者グループ
- 子育て、生活
- サイバー救急センター
- サイバー救急センターレポート
- サイバー攻撃
- サイバー犯罪
- サイバー・グリッド・ジャパン
- サプライチェーンリスク
- システム開発
- 趣味
- 障がい者採用
- 初心者向け
- 白浜シンポジウム
- 情シス向け
- 情報モラル
- 情報漏えい対策
- 人材開発・教育
- 診断30周年
- スレットインテリジェンス
- すごうで
- セキュリティ
- セキュリティ診断
- セキュリティ診断レポート
- 脆弱性
- 脆弱性管理
- ゼロトラスト
- 対談
- ダイバーシティ
- テレワーク
- データベース
- デジタルアイデンティティ
- 働き方改革
- 標的型攻撃
- プラス・セキュリティ人材
- モバイルアプリ
- ライター紹介
- ラックセキュリティアカデミー
- ランサムウェア
- リモートデスクトップ
- 1on1
- AI
- AIエージェント
- ASM
- CIS Controls
- CODE BLUE
- CTF
- CYBER GRID JOURNAL
- DevSecOps
- DX
- EC
- EDR
- IoT
- IR
- JSOC
- JSOC INSIGHT
- LAC Security Insight
- NDR
- OWASP
- SASE
- Tech Crawling
- XDR





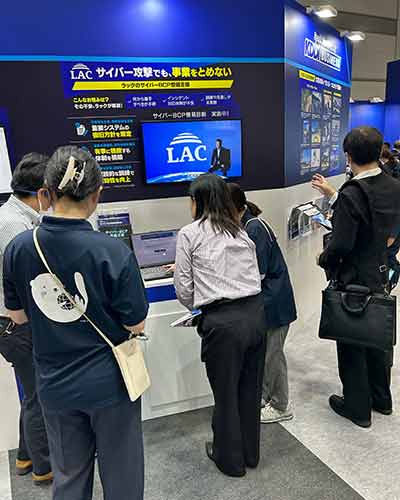
ラックは、2026年9月30日から10月2日まで、東京ビッグサイト南展示棟で開催された危機管理産業展(RISCON TOKYO)2026に出展しました。KDDIブース内に設けた展示コーナーでは、サイバー攻撃による事業停止に備える「サイバーBCP」について、ラックの考え方と支援内容を紹介しました。
ランサムウェアなどのサイバー攻撃によって業務システムが使えなくなったとき、自社の事業をどこまで継続できるでしょうか。復旧の優先順位や判断する人が決まっていても、関係部門が連携して動けるかどうかは、実際に確かめなければ分かりません。会場では、サイバー攻撃を自社の事業継続に関わる問題として捉える声が聞かれる一方、「何から着手すべきか」「自社の備えは十分か」といった悩みも見えてきました。
本記事では、来場者との対話から見えた課題を紹介するとともに、サイバーBCPを実際に機能させるためのポイントを解説します。自社の備えを振り返り、次に取り組むべきことを考える手掛かりにしてください。
サイバー攻撃は事業継続に関わる経営課題
相次ぐサイバー攻撃の被害を受け、会場では事業への影響を懸念する声が聞かれました。サイバーセキュリティを情報システム部門だけの問題ではなく、経営に関わるリスクとして捉える意識が広がっています。
システム停止が重要業務に及ぼす影響
サイバー攻撃への備えでは、情報漏えいや侵入を防ぐ技術対策に目が向きがちです。しかし、攻撃を完全に防ぐことだけでなく、被害が発生しても重要業務を止めない、あるいは早期に復旧するための備えも欠かせません。ランサムウェアやDDoS攻撃などによって業務システムが停止した場合、影響を受けるのは情報システム部門だけではありません。受発注、生産、物流、顧客対応など、企業の重要業務を継続できなくなる可能性があります。さらに、その影響は自社にとどまらず、取引先や委託先を含むサプライチェーンへ広がることも考えられます。
こうした事態に備えるのがサイバーBCPです。重要なのは、システムを復旧させることだけではありません。どの業務を優先するのか、誰が対応を判断するのか、復旧までの間にどのように業務を継続するのかを、あらかじめ決めておくことです。
会場で感じた危機意識の高まり
サイバー攻撃による被害の報道が相次ぐ中、企業規模や業種を問わず、事業停止につながる事態を自社の問題として捉える必要性が高まっています。会場でも、「いつ自社が被害を受けるか分からない」「もはや他人事ではない」といった声が聞かれました。来場者との対話からは、被害を防ぐ対策だけでなく、事業を継続・復旧する備えへの関心が高まっていることがうかがえました。
危機意識が高まっていても、具体的な取り組み方を判断できない企業は少なくありません。自社で守るべき業務を特定できていない、関係部門の役割分担が曖昧、計画を策定したものの実効性を確認できていないなど、備えを具体化する段階で課題を抱えています。サイバー攻撃による事業停止への対応は、情報システム部門だけで完結するものではありません。事業継続に関わる経営課題として、経営層が事業への影響を踏まえて優先順位を定め、業務やシステムの実情を把握する各部門と連携しながら、全社で取り組む必要があります。
サイバーBCPの実効性を高める3つのポイント
ラックの展示コーナーでは、サイバーリスクを経営課題として捉え、重要業務の停止を最小限に抑えるための備えを紹介しました。実効性のあるサイバーBCPには、次の3つの視点が重要です。
重要業務・システムを踏まえた事業継続・復旧方針の整備
サイバー攻撃を受けた際、すべての業務やシステムを同時に復旧できるとは限りません。まずは、自社にとって継続すべき重要業務は何か、その業務をどのシステムが支えているのかを整理する必要があります。
そのうえで、業務停止が顧客や取引先、売上などに与える影響を踏まえ、どの業務を優先するのか、どの程度の停止時間を許容できるのかを検討します。業務とシステムの関係を把握しておけば、限られた時間や資源の中で、何から復旧させるべきかを判断しやすくなります。
経営層と関係部門の役割を明確にする
サイバー攻撃による事業停止への対応には、情報システム部門だけでなく、BCP主管部門、経営層、各事業部門や拠点など、複数の関係者が関わります。有事になってから対応方針や役割分担を協議していては、判断や復旧が遅れるおそれがあります。誰が状況を把握し、誰が事業継続や復旧の優先順位を判断するのか、部門間でどのように情報を共有するのかを、平時から明確にし、関係者間で共通認識を持つことが重要です。
教育・訓練と継続的な見直し
計画や体制を整えても、それだけで有事に機能するとは限りません。関係者が自分の役割を理解しているか、想定した手順で判断や連携ができるかを、教育・訓練を通じて確かめる必要があります。訓練では、手順どおりに対応できたかだけでなく、判断に迷った場面や、部門間の連携が滞った場面にも目を向けます。そこで見つかった問題を計画や体制に反映し、再び訓練で確かめる。この繰り返しが、サイバーBCPの実効性を高めます。
来場者の声から見えた課題
来場者から寄せられた質問や相談を整理すると、多くの企業が抱える課題は次の5つに集約できます。自社にも当てはまるものがないか、確認してみてください。
①着手する範囲が定まっていない
サイバーBCPに取り組もうとしても、何から着手し、どこまで対策すべきか分からず、具体的な取り組みに踏み出せないことがあります。対策を一律に決めるのではなく、自社が何を守るべきかを整理したうえで、取り組む範囲を定める必要があります。
②重要業務・システムの判断基準がない
重要業務や重要なシステムの判断基準が明確でないと、被害が発生した際に、何を優先して継続・復旧すべきか決められません。業務停止による顧客や取引先への影響、売上への影響、許容できる停止時間などの観点から重要度を評価し、業務とそれを支えるシステムを関連づけて整理することが必要です。その結果を基に、事業継続と復旧の優先順位を明確にします。
③部門や拠点によって認識に差がある
情報システム部門、BCP主管部門、経営層、各拠点の間で、サイバーBCPに対する認識や取り組みの状況に差があると、いざというときに連携がうまくいかない可能性があります。全社共通の方針と判断基準を示したうえで、各部門・拠点の役割や対応手順を具体化し、関係者間で共有することが重要です。定期的な会議や合同訓練を通じて認識をそろえ、連携して対応できる体制を整えます。
④教育・訓練の進め方が分からない
教育・訓練の必要性は感じていても、誰を対象に、どのような内容で実施するのか、具体化に悩む企業も少なくありません。まずは、経営層や実務担当者など対象者ごとに身につけるべき知識や行動を整理し、自社で起こり得る事態を想定した訓練を段階的に実施することが重要です。訓練後は結果を振り返り、明らかになった課題を計画や体制の改善につなげます。
⑤全社やサプライチェーンへ展開できていない
一部の部門だけでなく、全社やサプライチェーンまで取り組みを広げられていないケースがあります。まずは自社内で共通方針と基本的な対応を整え、部門や拠点へ段階的に展開することが必要です。あわせて、重要な取引先や委託先についても、役割分担、連絡方法、復旧時の協力事項を確認し、サプライチェーン全体で事業継続を考えます。
計画の有無から実効性への関心へ
特に印象的だったのは、「備えが十分か判断できない」「計画策定後に何をすべきか分からない」という声です。サイバーBCPを策定していても、その内容が有事に機能するかどうかを判断できず、次の取り組みに悩む企業があることがうかがえます。
サイバーBCPでは、計画書を作成すること自体が目的ではありません。有事に重要業務を継続し、停止した業務を早期に復旧できるよう、計画に沿って対応できるかを確かめ、必要な見直しを重ねることが大切です。
実際に機能するサイバーBCPを支えるラックの取り組み
ラックは、サイバー攻撃の発生後に対応を考えるのではなく、事業停止をあらかじめ想定し、平時から備えることが重要だと考えています。特に、事業停止のリスクを経営層が認識したうえで、事前の備えと定期的な見直しによって、サイバーBCPの実効性を高めていくことが目指すべき姿です。
サイバーBCPは、セキュリティ技術だけを整えれば完成するものではありません。重要業務を特定し、それを支えるシステムを整理したうえで、事業継続・復旧方針を定める必要があります。さらに、関係者の役割を明確にし、教育・訓練を通じて対応力を確認することも求められます。ラックは、サイバーセキュリティ分野で培った知見を基に、現状整理から計画・体制の整備、教育・訓練、対策の実装と見直しまで、一連の取り組みを支援します。
現状整理と課題の可視化
重要業務と、それを支えるシステムの現状を整理します。そのうえで、備えが不足している部分や、関係者間で認識が異なっている部分を可視化します。
方針・計画と対応体制の整備
重要業務を踏まえて、事業継続・復旧方針と計画を策定します。また、経営層や関係部門、各拠点を含めた役割分担を明確にし、対応体制を整えます。
教育・訓練による実効性の確認
教育・訓練を通じて、策定した計画や対応体制が実際に機能するかを確認します。関係者の理解度や部門間の連携、判断に要する時間などを振り返り、計画だけでは見えなかった課題を明らかにします。
必要な対策の実装と見直し
必要な対策を実装するとともに、訓練結果などを踏まえて、計画や体制を継続的に見直します。訓練結果やシステム環境、組織体制の変化などに応じて計画や手順を見直し、実際の対応に生かせる状態を維持します。
計画を策定して終わりにせず、訓練で確かめ、課題を見直し、再び備えるサイクルを顧客の状況に合わせて回し、「実際に機能するサイバーBCP」を具体化していくことが、ラックの支援姿勢です。目指すのは、サイバー攻撃による情報漏えいを防ぐことだけではありません。受発注、生産、物流、顧客対応などの重要業務を継続し、早期復旧につなげられる状態を整えることです。
自社の「備えているつもり」を見直す
今回の出展では、サイバー攻撃による事業停止への危機感が高まる一方、「どこから始めるか」「備えは十分か」「計画をどう機能させるか」に悩む企業が少なくないことが分かりました。自社のサイバーBCPを見直す際は、まず次の5点を確認してみてください。
- 守るべき重要業務と、それを支えるシステムを整理できているか
- 事業継続・復旧方針が明確になっているか
- 経営層や関係部門の役割分担が定まっているか
- 教育・訓練によって計画の実効性を確認しているか
- 訓練で明らかになった課題を対応し、計画や体制へ反映しているか
確認する際は、計画書の有無だけで判断せず、担当者が役割を説明できるか、必要な情報を共有できるか、想定した手順で対応できるかという観点から振り返ることが大切です。不足している点が見つかった場合は、すべてを一度に整えようとせず、重要業務の整理や役割分担の明確化など、優先度の高いところから取り組みましょう。
重要業務やシステムの整理、計画や体制の整備、教育・訓練などに不足や不安がある場合は、現状の可視化から今後の進め方まで、ラックにご相談ください。自社の事業に合った備えを具体化し、有事に重要業務を継続・復旧できる体制づくりにつなげていきましょう。
プロフィール

相馬 幹佳
システムのインフラ保守からお客様支援、PM、ITコンサルタントまで幅広く経験。
現在は、技術部門でさまざまな取り組みを支援する企画業務を担当しています。
これまでの経験を基に、皆さまの課題解決につながる、実践的で役立つ情報をお届けします。
この記事をシェアする
関連記事

タグ
- アーキテクト
- アジャイル開発
- アプリ開発
- インシデントレスポンス
- イベントレポート
- カスタマーストーリー
- カルチャー
- 官民学・業界連携
- 企業市民活動
- クラウド
- クラウドインテグレーション
- クラブ活動
- コーポレート
- 広報・マーケティング
- 攻撃者グループ
- もっと見る +
- 子育て、生活
- サイバー救急センター
- サイバー救急センターレポート
- サイバー攻撃
- サイバー犯罪
- サイバー・グリッド・ジャパン
- サプライチェーンリスク
- システム開発
- 趣味
- 障がい者採用
- 初心者向け
- 白浜シンポジウム
- 情シス向け
- 情報モラル
- 情報漏えい対策
- 人材開発・教育
- 診断30周年
- スレットインテリジェンス
- すごうで
- セキュリティ
- セキュリティ診断
- セキュリティ診断レポート
- 脆弱性
- 脆弱性管理
- ゼロトラスト
- 対談
- ダイバーシティ
- テレワーク
- データベース
- デジタルアイデンティティ
- 働き方改革
- 標的型攻撃
- プラス・セキュリティ人材
- モバイルアプリ
- ライター紹介
- ラックセキュリティアカデミー
- ランサムウェア
- リモートデスクトップ
- 1on1
- AI
- AIエージェント
- ASM
- CIS Controls
- CODE BLUE
- CTF
- CYBER GRID JOURNAL
- DevSecOps
- DX
- EC
- EDR
- IoT
- IR
- JSOC
- JSOC INSIGHT
- LAC Security Insight
- NDR
- OWASP
- SASE
- Tech Crawling
- XDR