

-
タグ
タグ
- アーキテクト
- アジャイル開発
- アプリ開発
- インシデントレスポンス
- イベントレポート
- カスタマーストーリー
- カルチャー
- 官民学・業界連携
- 企業市民活動
- クラウド
- クラウドインテグレーション
- クラブ活動
- コーポレート
- 広報・マーケティング
- 攻撃者グループ
- 子育て、生活
- サイバー救急センター
- サイバー救急センターレポート
- サイバー攻撃
- サイバー犯罪
- サイバー・グリッド・ジャパン
- サプライチェーンリスク
- システム開発
- 趣味
- 障がい者採用
- 初心者向け
- 白浜シンポジウム
- 情シス向け
- 情報モラル
- 情報漏えい対策
- 人材開発・教育
- 診断30周年
- スレットインテリジェンス
- すごうで
- セキュリティ
- セキュリティ診断
- セキュリティ診断レポート
- 脆弱性
- 脆弱性管理
- ゼロトラスト
- 対談
- ダイバーシティ
- テレワーク
- データベース
- デジタルアイデンティティ
- 働き方改革
- 標的型攻撃
- プラス・セキュリティ人材
- モバイルアプリ
- ライター紹介
- ラックセキュリティアカデミー
- ランサムウェア
- リモートデスクトップ
- 1on1
- AI
- AIエージェント
- ASM
- CIS Controls
- CODE BLUE
- CTF
- CYBER GRID JOURNAL
- DevSecOps
- DX
- EC
- EDR
- IoT
- IR
- JSOC
- JSOC INSIGHT
- LAC Security Insight
- NDR
- OWASP
- SASE
- Tech Crawling
- XDR





あらゆるデジタル製品にサイバーセキュリティ対策を義務付ける欧州連合(EU)の「欧州サイバーレジリエンス法(EU Cyber Resilience Act:CRA)」が、成立に向けて大詰めを迎えています。
製造業者に対して、製品の安全を確保し、適合証明書を取得することを義務付けるほか、長期間のサポートも要求します。ハードウェア、ソフトウェアともに対象で、日本を含めて幅広い企業に影響が及ぶと予想されています。
欧州サイバーレジリエンス法は導入まではまだ期間があるものの、規制が多岐にわたっているため、大枠が決まった今の段階からしっかり準備を進めてゆくのが得策です。欧州サイバーレジリエンス法について、知っておくべきポイントをまとめます。
「デジタルの要素を持つ製品」が対象
まず、欧州サイバーレジリエンス法とはどのようなものかを見てみましょう。欧州サイバーレジリエンス法とはEUで審議されている新しい法律です。「デジタルの要素を持つ製品」のサイバーセキュリティの欠陥からユーザー・消費者を守ることを目的としており、違反した企業には巨額の罰金が科されることがあります。
EU法と言えば、2018年に施行された「EU一般データ保護規則(GDPR)」が思い出されます。こちらもユーザー・消費者保護を目的としたものですが、企業に非常に厳しく、対応に追われたという方も多いのではないでしょうか。
欧州サイバーレジリエンス法は「デジタル要素を持つ全ての製品」で、EU域内で販売されるものを対象とします。
「デジタルの要素を持つ製品」のメーカーや開発者に対し、セキュリティ対策を義務付けるものです。対象製品は、「重要なデジタル製品」「重要なデジタル製品以外のデジタル製品」に分かれ、前者はさらに「クラスI(低リスク)」と「クラスII(高リスク)」に分かれ、3分類となっています。
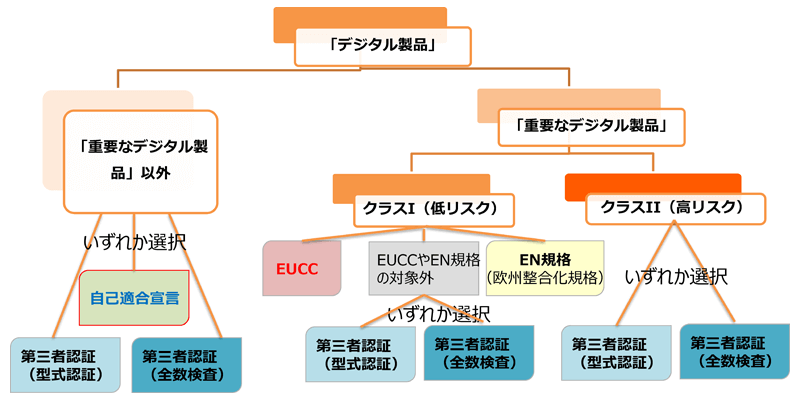
出典 経済産業省「EUサイバーレジリエンス法(草案概要)」
デジタルの要素を持つ製品には、ハードウェア、ソフトウェア、付随するサービスまで含まれます。PCやスマートフォンなどの機器のほか、ルーター、スイッチ、産業用制御システムなどのデバイス。デバイスを動かすファームウェア、OS、モバイル/デスクトップアプリ、ゲームなどのソフトウェア、CPU、ソフトウェアライブラリなどのコンポーネントが挙げられます。
対象となる製品の区分、定義と製品の例を表にまとめました。
| 対象製品区分 | 重要なデジタル製品以外の製品 | 重要なデジタル製品 クラスI(低リスク) |
重要なデジタル製品 クラスII(高リスク) |
|---|---|---|---|
| 定義 | 重要区分に入らないデジタル製品 | ・重要ではあるがリスクが低い など |
・管理者権限を持つ ・広範囲に影響を及ぼす ・個人データなど機密性が高い など |
| 例 | ・一般向けアプリケーションソフト ・スマートスピーカー ・ゲーム機器 など |
・産業用以外のネットワーク機器 ・マルウェア検知ソフト ・リモートアクセスソフト ・パスワードマネージャ など |
・サーバ、デスクトップ、 モバイル機器などのOS ・産業用ネットワーク機器 ・公開鍵インフラ・デジタル 証明書発行製品 ・産業用ファイアウォール、 検知システム ・EU「NIS2 指令」 (重要エンティティ)該当の 産業用IoT製品 など |
European Cyber Resilience Act (CRA)
なお、デジタル製品であっても、医療機器、自動車、国家安全保障にかかわるものなど、既に別の規制対象となっているものは適用対象外とされます。
製造業者に課される義務
こうした広範囲の製品の製造者に対して、「セキュリティ要件の順守」「リスクアセスメントの実施」などの義務が課せられます。要求の内容は後述しますが、違反した企業には1,500万ユーロ(約23億5,000万円)またはグローバルの売り上げの2.5%のいずれか高い方を科す罰則規定があります。
現代において、デジタルの要素を全く持たない製品は、見つけることさえ難しいでしょう。欧州サイバーレジリエンス法は欧州で販売される製品を対象としますが、その市場の大きさを考えると、グローバル展開する企業は必ず影響を受けることを覚悟しなければなりません。
社会や経済がデジタルに拡大しつつある中、サイバーセキュリティ対策が重要であることは言うまでもありません。
この分野におけるEUの法としては、中規模以上を対象とするサイバーセキュリティの指令である「NIS2」(改正ネットワーク及び情報システム指令)、クリティカルインフラを対象としたセキュリティ指令の「Critical Entities Resilience Directive(CER)」、「EU Cybersecurity Act」などがありますが、欧州サイバーレジリエンス法は、これらの中心になるものと位置付けられています。
これまでの経過と今後のスケジュールをまとめると、EUが欧州サイバーレジリエンス法の構想を発表したのは2021年のこと。2020年末の新サイバーセキュリティ戦略に沿ったものです。そして2022年5月のパブリックコメント募集を経て、同年9月に最初の素案が発表されました。
これが正式なものになるには、欧州議会、EU理事会で可決される必要があります。大きく進んだのが2023年11月30日のこと。欧州議会とEU理事会が政治的合意に達しました。
残るステップである正式な承認は、2024年前半と予想されています。その後、事業者の準備期間が設けられ、順調に進めば2025年後半から段階的に施行されることになります。
欧州サイバーレジリエンス法の主要なポイント
欧州サイバーレジリエンス法はデジタル要素を持つ製品に対して、どのようなセキュリティ対策を求めているのでしょうか。以下に主要なものを挙げます(順不同)。
- 製品の計画、設計、開発、製造、配送、保守のすべてのフェーズにおいて、リスクアセスメントを実施する。法が定めるセキュリティ特性要件を順守して設計、開発、製造を行う。
- 適合性評価を受けていることを示す。
- すべてのサイバーセキュリティリスクについて文書化する。
- メーカー/開発者は、悪用された脆弱性およびインシデントが発生した場合、24時間以内に関連する国のサイバーセキュリティ当局、欧州ネットワーク・情報セキュリティ機関(ENISA)に報告しなければならない。
- 製品販売後、メーカー/開発者は、サポート期間中は脆弱性に対して効果的に対処する。
- 製品の使用について明確かつわかりやすい説明書を用意する。
- 製品が使われると想定される期間中(最低5年間)、ユーザーにセキュリティアップデートを提供する。
3.の「文書化」では、ソフトウェアを「ソフトウェア部品構成表(SBOM:Software Bill of Materials)」で管理することになり、多くの企業にとって負担が増えると予想されています。
2.は、該当する製品について、販売前に、製品がEU法令に適合していることを表す「CEマーク」を受ける仕組みです。「重要以外」のデジタル製品の適合性については、自己適合宣言または第三者による認証を選択できますが、「重要なデジタル製品」については、クラスI、IIともに第三者認証を原則としています。
「義務」への批判、オープンソース関係者からの反発
欧州サイバーレジリエンス法は素案の発表後、いくつかの反発や批判を受けてきました。実装の難しさやコスト面の懸念などがその理由ですが、中でもオープンソースソフトウェアの開発者の心配は切実なものでした。
欧州サイバーレジリエンス法の狙いは、ソフトウェア開発にセキュリティ面で標準を設けるというものです。それ自体には異論を差し挟む余地はないのですが、商用ソフトウェアとオープンソースソフトウェアでは、目的、ターゲット、チームの規模などが異なります。
オープンソース開発者やメンテナーに対する責任免除規定がないことが、関係者の懸念を呼び起こしました。オープンソース開発はリソースが限定的であることが多いため、欧州サイバーレジリエンス法の要求は大きな負担となります。
例えば、オランダのソフトウェア開発の非営利団体、NLnet Labsは「一律に同じルールを設けることは、オープンソース開発者の意欲を削ぐなど、萎縮効果をもたらす」とブログで批判しました。
※ Open-source software vs. the proposed Cyber Resilience Act
広く利用されているソフトウェアのなかにも、開発者が無償で開発やメンテナンスを行っているオープンソースソフトは少なくありません。
こうした"手弁当"の開発者たちに、過大な対応や罰則を適用すると、誰もそうした仕事をやらなくなり、世界を支えているソフトウェア基盤が揺らぐことにもなりかねません。EUはこうした声に配慮し、その後、オープンソースソフトウェアを免責としました。
事業者からの声にも耳を傾けており、「デジタルの要素を持つ製品」の定義にSaaS、PaaS、IaaSを含むべきではないという意見に一定の変更で対応しています。
しかし、全部の反対に応えているわけではありません。4.の「脆弱性報告義務」は大きく変わってはいません。
デジタル製品のメーカーは、自社製品に脆弱性が発見されると緊急の対応が求められます。欧州サイバーレジリエンス法により対応のフローを変更しなければなりません。
欧州サイバーレジリエンス法ではソフトウェアの脆弱性悪用から24時間以内に該当機関に開示することを義務付けます。産業界からは、そうしたプロセスを設けることで、デジタル製品およびそのユーザーのセキュリティを損なうとの声が出ています。
例えば、欧州最大のデジタル権利団体である「European Digital Rights(EDRi)」が発表した公開書簡では、次のように問題を指摘しています。
「悪用された脆弱性が短期間で緩和される可能性は低い。つまり、欧州サイバーレジリエンス法により、潜在的に多数の政府機関が修正されていない脆弱性を含んだソフトウェアのデータベースをリアルタイムで保有することになる。このような情報が増えるほど、国家の諜報活動や攻撃を目的に悪用されたり、緩和策が講じられる前に攻撃にさらされたりする可能性が高まる」
EDRiは、1. 開示する詳細情報の範囲の制限、2. 攻撃での利用の禁止、3. 緩和のための時間を設ける―などの修正を求めています。なお、EDRiでは、既知の脆弱性を緩和する標準的な期間は90日間と主張しています。
※ Make vulnerability disclosure in the CRA more secure - European Digital Rights (EDRi)
しかし、合意された案では、24時間以内に報告するという部分は維持されているようです。ただ報告先は、EU全体の機関であるENISAへの報告ではなく、各国が持つCSIRT(Computer Security Incident Response Team)に変更された模様です。
※ Provisional Agreement Reached on Proposed EU Cyber Resilience Act - Productwise
規制ラッシュのEU
デジタルの世界は、革新的なサービスや製品が開発され、その後に規制ができるというパターンで進んできました。
プライバシー分野におけるGDPRに代表されるように、法にかけてはEUが先駆け、このあと、世界的に同様の法が整備されることが多く、欧州サイバーレジリエンス法もそのような影響を持つと予想されています。
欧州サイバーレジリエンス法は成立後、36カ月の移行期間が設けられていますが、脆弱性報告義務については21カ月後と移行期間を短く設定しています。
EUでは、2023年12月に欧州議会とEU理事会が合意したAIに関する規制「EU AI Act」や、欧州ネットワーク・情報セキュリティ機関が主体となるクラウドサービス向けのセキュリティ規制「EU Cloud Certification Scheme」の審議も進んでいます。
欧州サイバーレジリエンス法だけではなく、これらの動向にもあわせて注意しておく必要がありそうです。
プロフィール
末岡 洋子(ITジャーナリスト)
アットマーク・アイティ(現アイティメディア)のニュース記者を務めた後、独立。フリーランスになってからは、ITを中心に教育など分野を拡大してITの影響や動向を追っている。
この記事をシェアする
関連記事


タグ
- アーキテクト
- アジャイル開発
- アプリ開発
- インシデントレスポンス
- イベントレポート
- カスタマーストーリー
- カルチャー
- 官民学・業界連携
- 企業市民活動
- クラウド
- クラウドインテグレーション
- クラブ活動
- コーポレート
- 広報・マーケティング
- 攻撃者グループ
- もっと見る +
- 子育て、生活
- サイバー救急センター
- サイバー救急センターレポート
- サイバー攻撃
- サイバー犯罪
- サイバー・グリッド・ジャパン
- サプライチェーンリスク
- システム開発
- 趣味
- 障がい者採用
- 初心者向け
- 白浜シンポジウム
- 情シス向け
- 情報モラル
- 情報漏えい対策
- 人材開発・教育
- 診断30周年
- スレットインテリジェンス
- すごうで
- セキュリティ
- セキュリティ診断
- セキュリティ診断レポート
- 脆弱性
- 脆弱性管理
- ゼロトラスト
- 対談
- ダイバーシティ
- テレワーク
- データベース
- デジタルアイデンティティ
- 働き方改革
- 標的型攻撃
- プラス・セキュリティ人材
- モバイルアプリ
- ライター紹介
- ラックセキュリティアカデミー
- ランサムウェア
- リモートデスクトップ
- 1on1
- AI
- AIエージェント
- ASM
- CIS Controls
- CODE BLUE
- CTF
- CYBER GRID JOURNAL
- DevSecOps
- DX
- EC
- EDR
- IoT
- IR
- JSOC
- JSOC INSIGHT
- LAC Security Insight
- NDR
- OWASP
- SASE
- Tech Crawling
- XDR